概要 — 何をする機能か
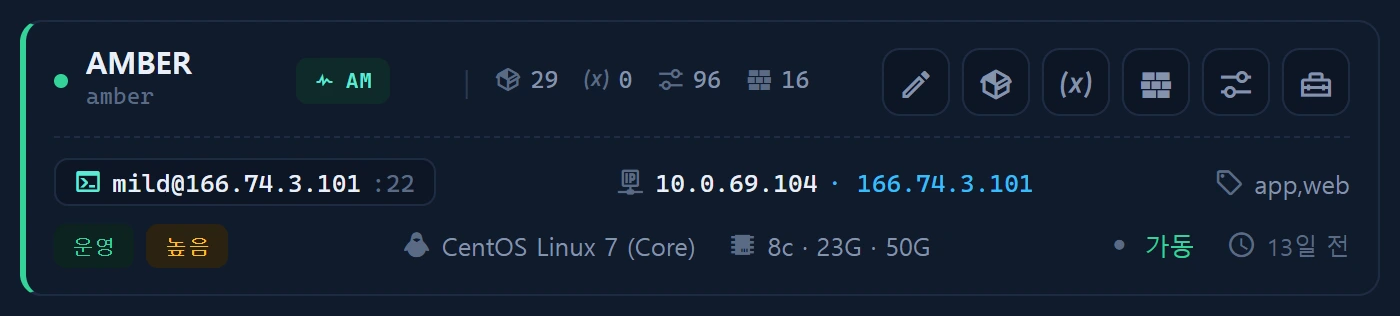
インスタンスカードの [fw] ボタンは、各インスタンスの ファイアウォールルール を infr_instance_firewall に台帳化します。どのポート・サービスがどのポリシー(許可/拒否)で開いているかを資産の観点から記録し、セキュリティ ▸ ファイアウォール がこのデータを攻撃面マップに使用します。
画面構成
インスタンスごとのルール一覧です — チェーン/ポート/プロトコル/送信元/アクション(ACCEPT · DROP · REJECT)/バックエンド(iptables · firewalld · ufw)。管理下のポートと「想定外の」露出とを区別します。
使い方
# インベントリ ▸ ツール に登録済み · ローカルで実行(認証情報は不要)
node infr_firewall_probe.cjs
# 出力された JSON を [fw] ▸ JSON インポート に貼り付けて登録
プローブは有効なファイアウォールのバックエンドを検出し、ルールを正規化します。登録されたルールは、セキュリティ ▸ ファイアウォール で登録済みサービス(infr_service)と突き合わされ、管理下のポートか想定外のポートか に分類されます。
データソース
infr_instance_firewall(インスタンスごとのルール)- プローブ
scripts/infr_firewall_probe.cjs
アクセス権限
読み取りはレベル1以上、書き込みはレベル2以上。開いているポートの露出(攻撃面)の評価は セキュリティ ▸ ファイアウォール の担当です。
関連項目
- セキュリティ ▸ ファイアウォール(攻撃面)
- リモートエミュレート — ファイアウォールプローブはリモートに配置して実行することもできます
- インスタンス CMDB