개요 — 무엇을 하나
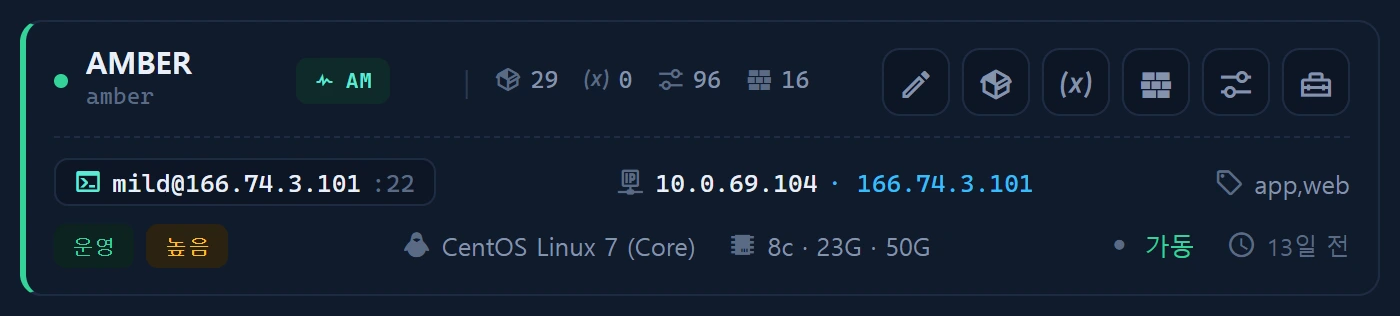
Instances 카드의 [fw] 는 각 인스턴스의 방화벽 규칙을 infr_instance_firewall 에 대장화합니다. 어떤 포트·서비스가 어떤 정책(허용/거부)으로 열려 있는지를 자산 관점에서 기록하고, 이 데이터를 Security ▸ Firewall 의 공격면(attack surface) 지도가 소비합니다.
화면 구성
인스턴스별 규칙 목록 — 체인/포트/프로토콜/소스/액션(ACCEPT·DROP·REJECT)/백엔드(iptables·firewalld·ufw). 관리 대상 포트와 "뜻밖의" 노출을 구분합니다.
사용법
# Inventory ▸ Tools 시드 · 로컬 실행(크리덴셜 불필요)
node infr_firewall_probe.cjs
# 출력 JSON → [fw] ▸ JSON import 일괄 등재
프로브는 활성 방화벽 백엔드를 감지해 규칙을 정규화합니다. 등재된 규칙은 Security ▸ Firewall 에서 등록 서비스(infr_service)와 대조되어 관리 포트 vs 예상 밖 포트로 분류됩니다.
데이터 소스
infr_instance_firewall(인스턴스별 규칙)- 프로브
scripts/infr_firewall_probe.cjs
권한
조회 level≥1, 쓰기 level≥2. 물리 포트 오픈/노출 판정(공격면)은 Security ▸ Firewall 소관입니다.
관련 항목
- Security ▸ Firewall (공격면)
- 원격 에뮬레이트 — 방화벽 프로브도 원격 배포·실행 가능
- 인스턴스 CMDB