Visión general: qué hace
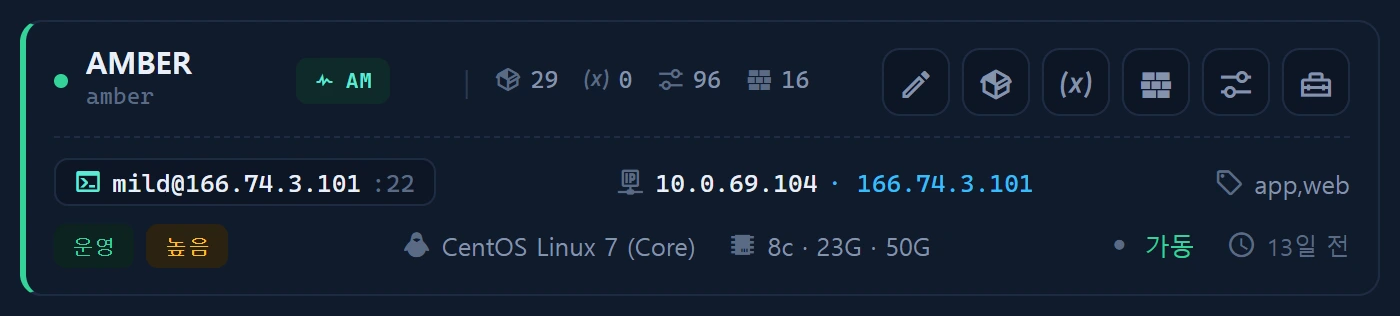
El botón [fw] de una tarjeta de instancia cataloga en infr_instance_firewall las reglas de cortafuegos de cada instancia. Registra, desde el punto de vista del activo, qué puertos y servicios están abiertos y bajo qué política (permitir/denegar), y Seguridad ▸ Cortafuegos consume estos datos para su mapa de superficie de ataque.
Disposición
Una lista de reglas por instancia: cadena / puerto / protocolo / origen / acción (ACCEPT · DROP · REJECT) / backend (iptables · firewalld · ufw). Distingue los puertos gestionados de las exposiciones «sorpresa».
Cómo se usa
# Precargado en Inventario ▸ Herramientas · se ejecuta en local (sin credenciales)
node infr_firewall_probe.cjs
# Pegue el JSON en [fw] ▸ Importación JSON para registrarlo
La sonda detecta el backend de cortafuegos activo y normaliza las reglas. Las reglas registradas se contrastan con los servicios dados de alta (infr_service) en Seguridad ▸ Cortafuegos y se clasifican como puertos gestionados frente a puertos inesperados.
Fuentes de datos
infr_instance_firewall(reglas por instancia)- Sonda
scripts/infr_firewall_probe.cjs
Acceso
Lectura nivel ≥ 1; escritura nivel ≥ 2. Valorar la exposición de los puertos abiertos (superficie de ataque) corresponde a Seguridad ▸ Cortafuegos.
Relacionado
- Seguridad ▸ Cortafuegos (superficie de ataque)
- Emulación remota: la sonda de cortafuegos también puede desplegarse y ejecutarse en remoto
- CMDB de instancias