Vue d’ensemble — à quoi cela sert
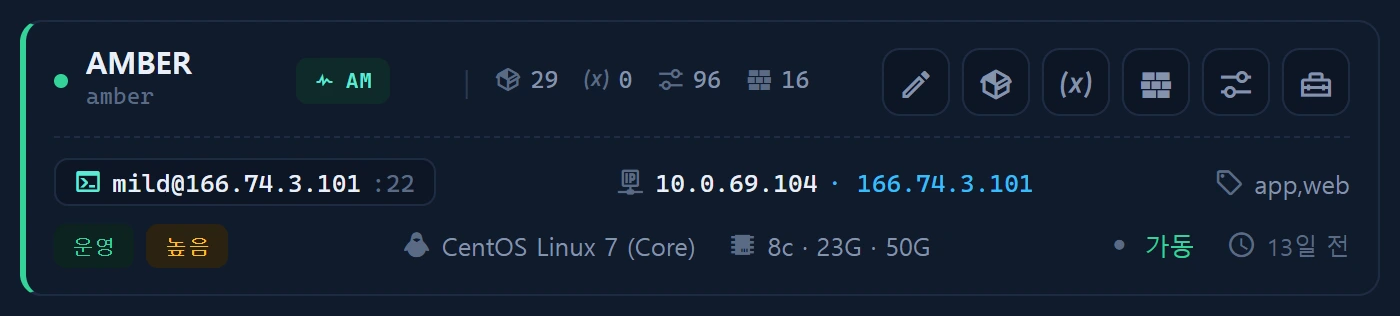
Le bouton [fw] d’une fiche d’instance catalogue les règles de pare-feu de chaque instance dans infr_instance_firewall. Il consigne, du point de vue de l’actif, quels ports et services sont ouverts et sous quelle politique (autoriser/refuser) — et Sécurité ▸ Pare-feu exploite ces données pour sa carte de surface d’attaque.
Disposition
Une liste de règles par instance — chaîne / port / protocole / source / action (ACCEPT · DROP · REJECT) / backend (iptables · firewalld · ufw). Elle distingue les ports gérés des expositions « surprises ».
Utilisation
# Préchargé dans Inventaire ▸ Outils · s’exécute en local (aucun identifiant)
node infr_firewall_probe.cjs
# Collez le JSON dans [fw] ▸ Import JSON pour l’enregistrer
La sonde détecte le backend de pare-feu actif et normalise les règles. Les règles enregistrées sont recoupées avec les services déclarés (infr_service) dans Sécurité ▸ Pare-feu, puis classées en ports gérés ou ports inattendus.
Sources de données
infr_instance_firewall(règles par instance)- Sonde
scripts/infr_firewall_probe.cjs
Accès
Lecture niveau ≥ 1 ; écriture niveau ≥ 2. L’appréciation de l’exposition des ports ouverts (surface d’attaque) relève de Sécurité ▸ Pare-feu.
Voir aussi
- Sécurité ▸ Pare-feu (surface d’attaque)
- Émulation distante — la sonde de pare-feu peut aussi être déployée et exécutée à distance
- CMDB des instances