Überblick — wozu es dient
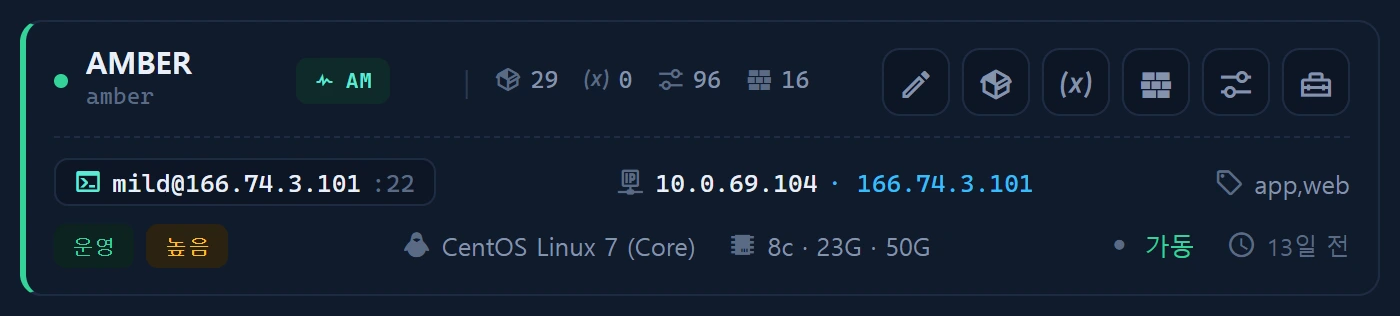
Die Schaltfläche [fw] auf einer Instanzkarte katalogisiert die Firewall-Regeln jeder Instanz in infr_instance_firewall. Sie hält aus Sicht des Assets fest, welche Ports und Dienste unter welcher Richtlinie (erlauben/verweigern) offen sind — und Sicherheit ▸ Firewall nutzt diese Daten für ihre Angriffsflächenkarte.
Aufbau
Eine Regelliste je Instanz — Kette / Port / Protokoll / Quelle / Aktion (ACCEPT · DROP · REJECT) / Backend (iptables · firewalld · ufw). Sie unterscheidet verwaltete Ports von „überraschenden“ Freigaben.
Verwendung
# In Inventar ▸ Werkzeuge hinterlegt · läuft lokal (ohne Zugangsdaten)
node infr_firewall_probe.cjs
# Fügen Sie das JSON unter [fw] ▸ JSON-Import ein, um es zu registrieren
Die Sonde erkennt das aktive Firewall-Backend und normalisiert die Regeln. Registrierte Regeln werden unter Sicherheit ▸ Firewall mit den erfassten Diensten (infr_service) abgeglichen und als verwaltete oder unerwartete Ports eingestuft.
Datenquellen
infr_instance_firewall(Regeln je Instanz)- Sonde
scripts/infr_firewall_probe.cjs
Zugriff
Lesen ab Stufe 1; Schreiben ab Stufe 2. Die Bewertung offener Ports (Angriffsfläche) gehört zu Sicherheit ▸ Firewall.
Verwandte Themen
- Sicherheit ▸ Firewall (Angriffsfläche)
- Fernemulation — die Firewall-Sonde lässt sich auch aus der Ferne ausrollen und ausführen
- Instanzen-CMDB