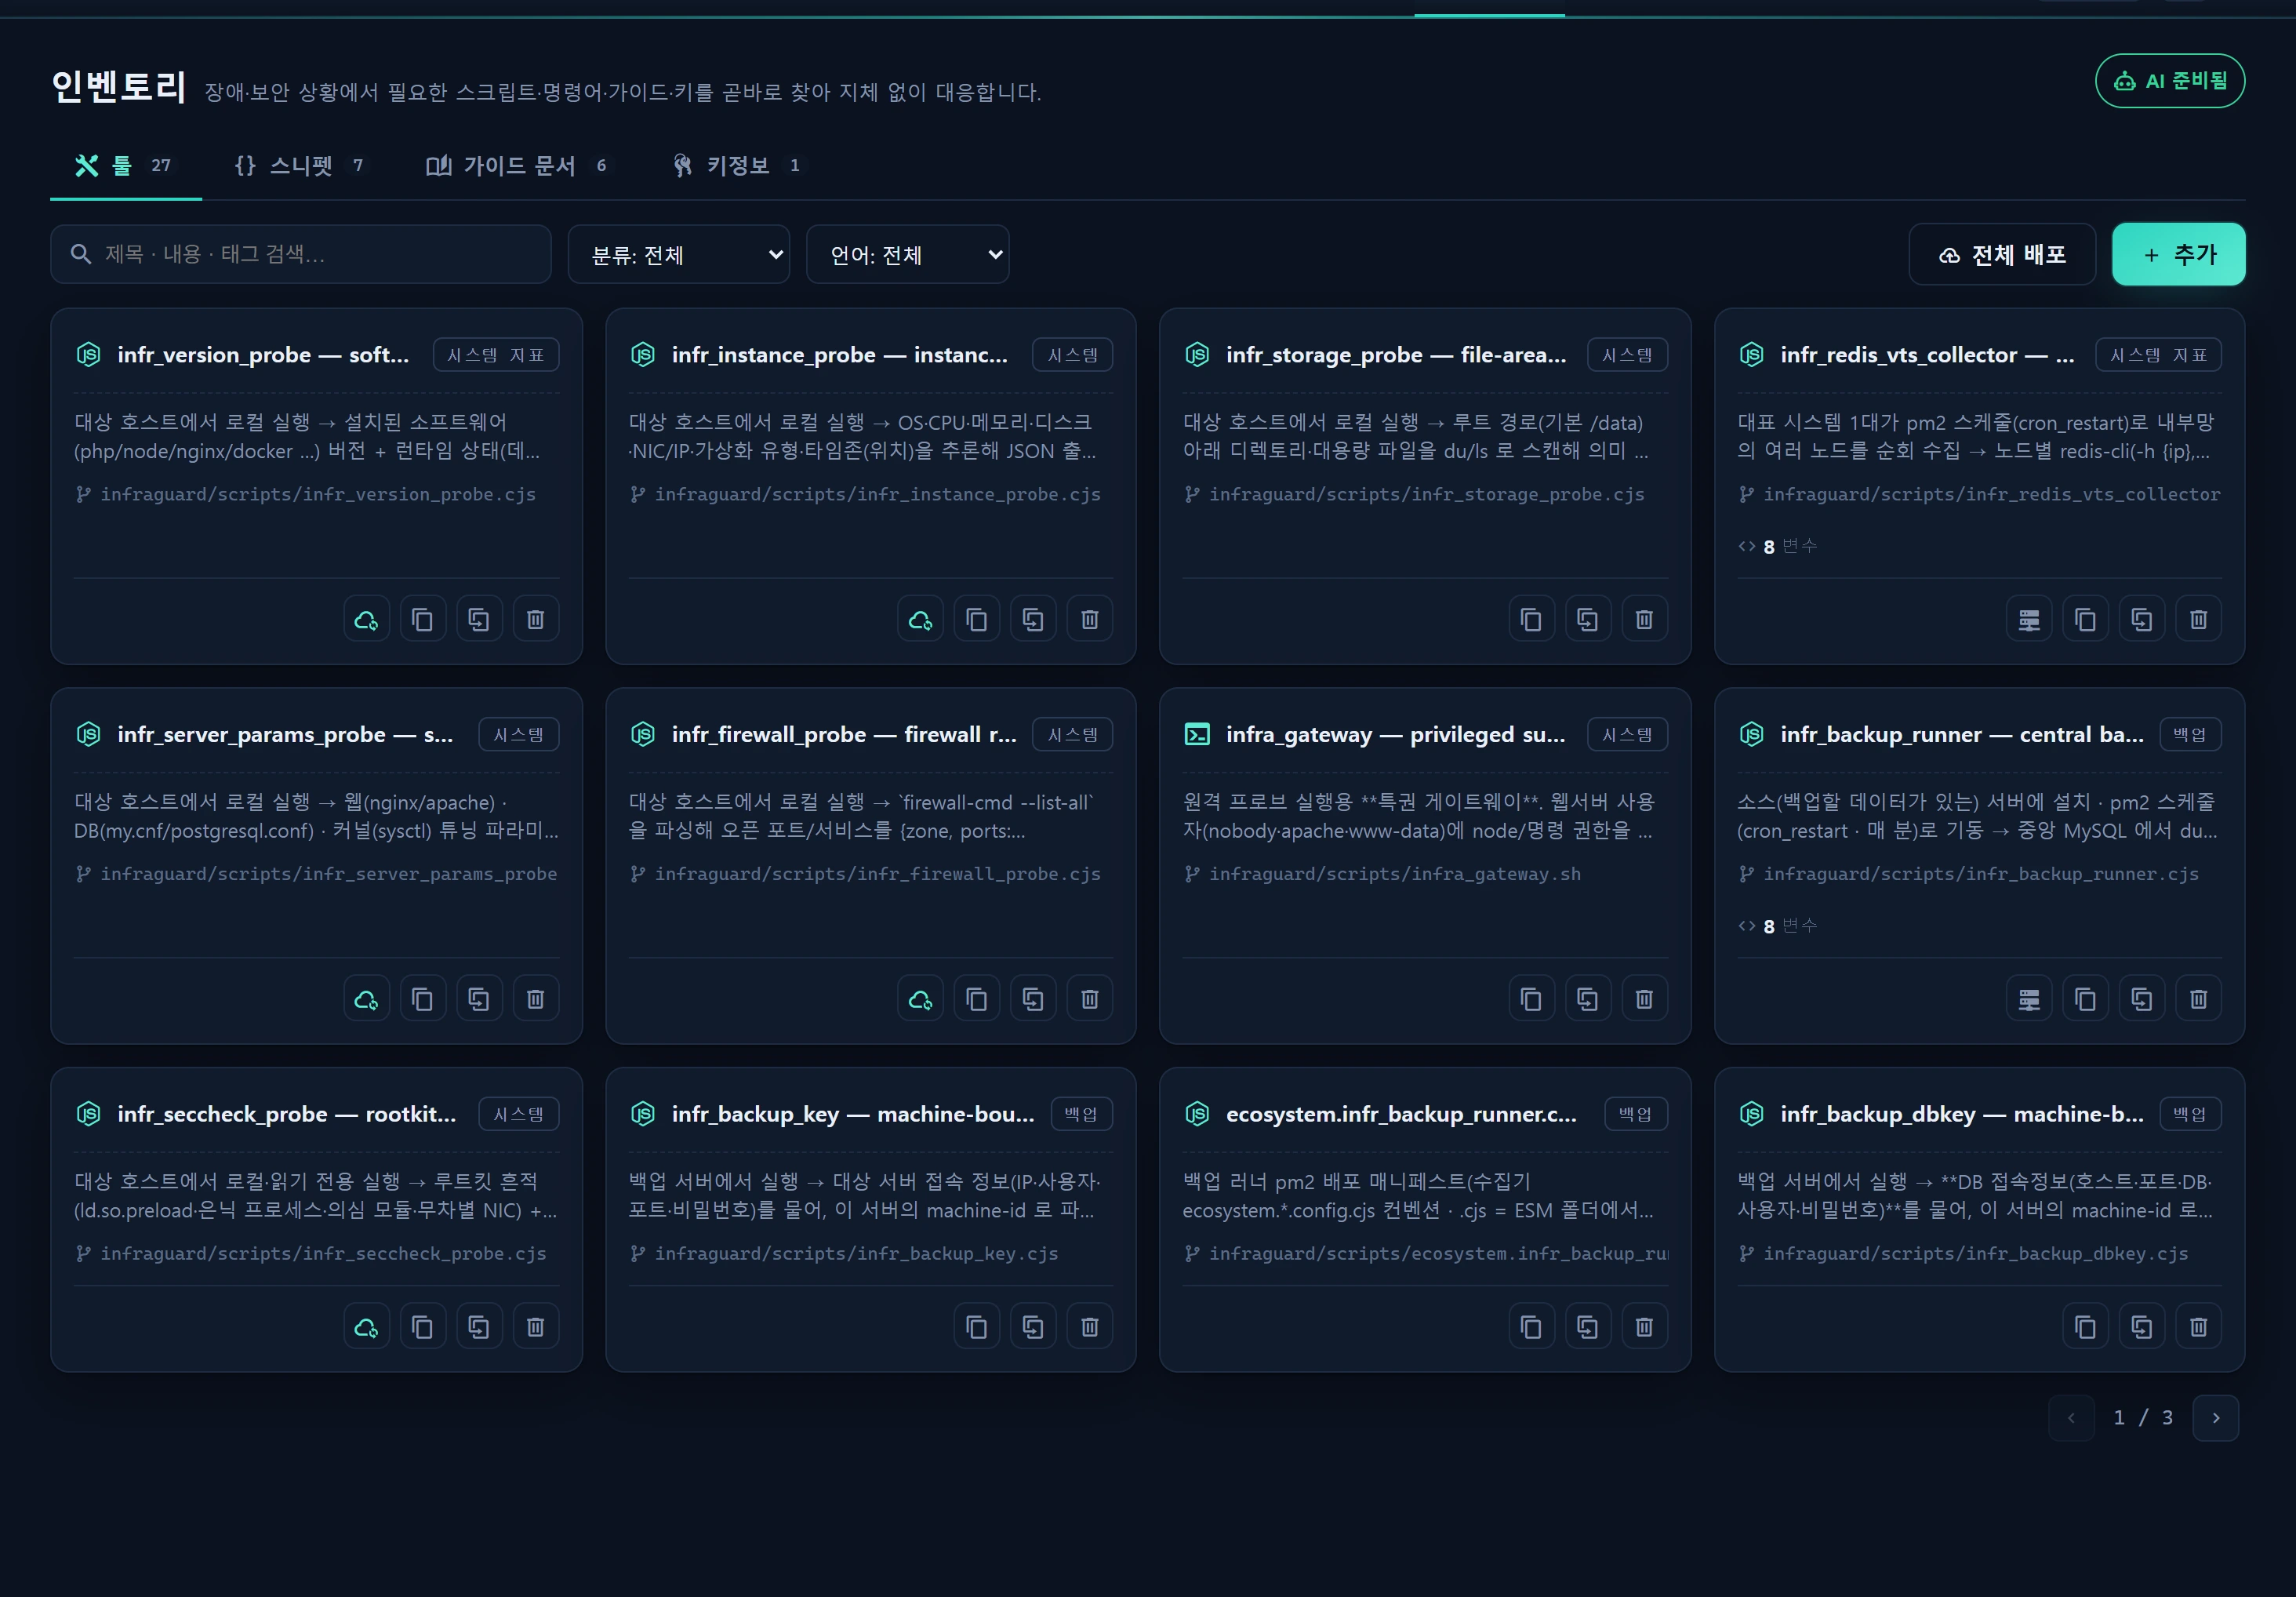
概要 — 何をする画面か
リモートエミュレート は、各ノードの tlx.php エージェントへの HTTP リレーでプローブを配備・実行します — SSH セッションは不要です。対象ホストにログインすることなく、バージョン/パラメーター/ファイアウォール/セキュリティ診断のプローブを、数クリックで多数のサーバーに対して実行できます。
これは tlx.php の HTTP リレーであり、SSH ではありません。対話型シェルが必要な場合は SSH PTY ターミナル を使ってください。リレーは署名でゲートされており、ホワイトリスト化された
infr_*.cjsプローブのみを実行します — 任意のコマンドは実行できません。
画面構成
インベントリ ▸ ツールのプローブカードに「リモートエミュレート」アクションが追加されます(RemoteProbeCatalog に登録されたプローブのみ)。流れは、対象インスタンスのチェックリスト → 配備 → 実行 → 確認 → 反映です。
使い方
- 対象インスタンスを選びます。到達可能=エイリアスが run_report コレクターのノードと一致することです(
RemoteAgentService::reachable)。 - プローブを配備して実行します(署名付きリクエスト)。
- 生成された JSON を確認し、**[反映]**で対応する資産のエンドポイント(バージョン原簿、パラメーター、ファイアウォール、セキュリティ診断など)へ登録します。
登録済みプローブ(5種):infr_version_probe · infr_instance_probe · infr_server_params_probe · infr_firewall_probe · infr_seccheck_probe。
データソース
App\Services\Remote\RemoteAgentService·App\Support\RemoteProbeCatalog·Collector\TlxClient- 各プローブの
import_route(反映先エンドポイント)
アクセス権限
配備・実行・反映にはレベル2以上+監査記録が必要です。任意のホストに対する実行は許可されていません(登録済みインスタンス+ホワイトリスト化されたプローブのみ → SSRF に対して安全)。
関連項目