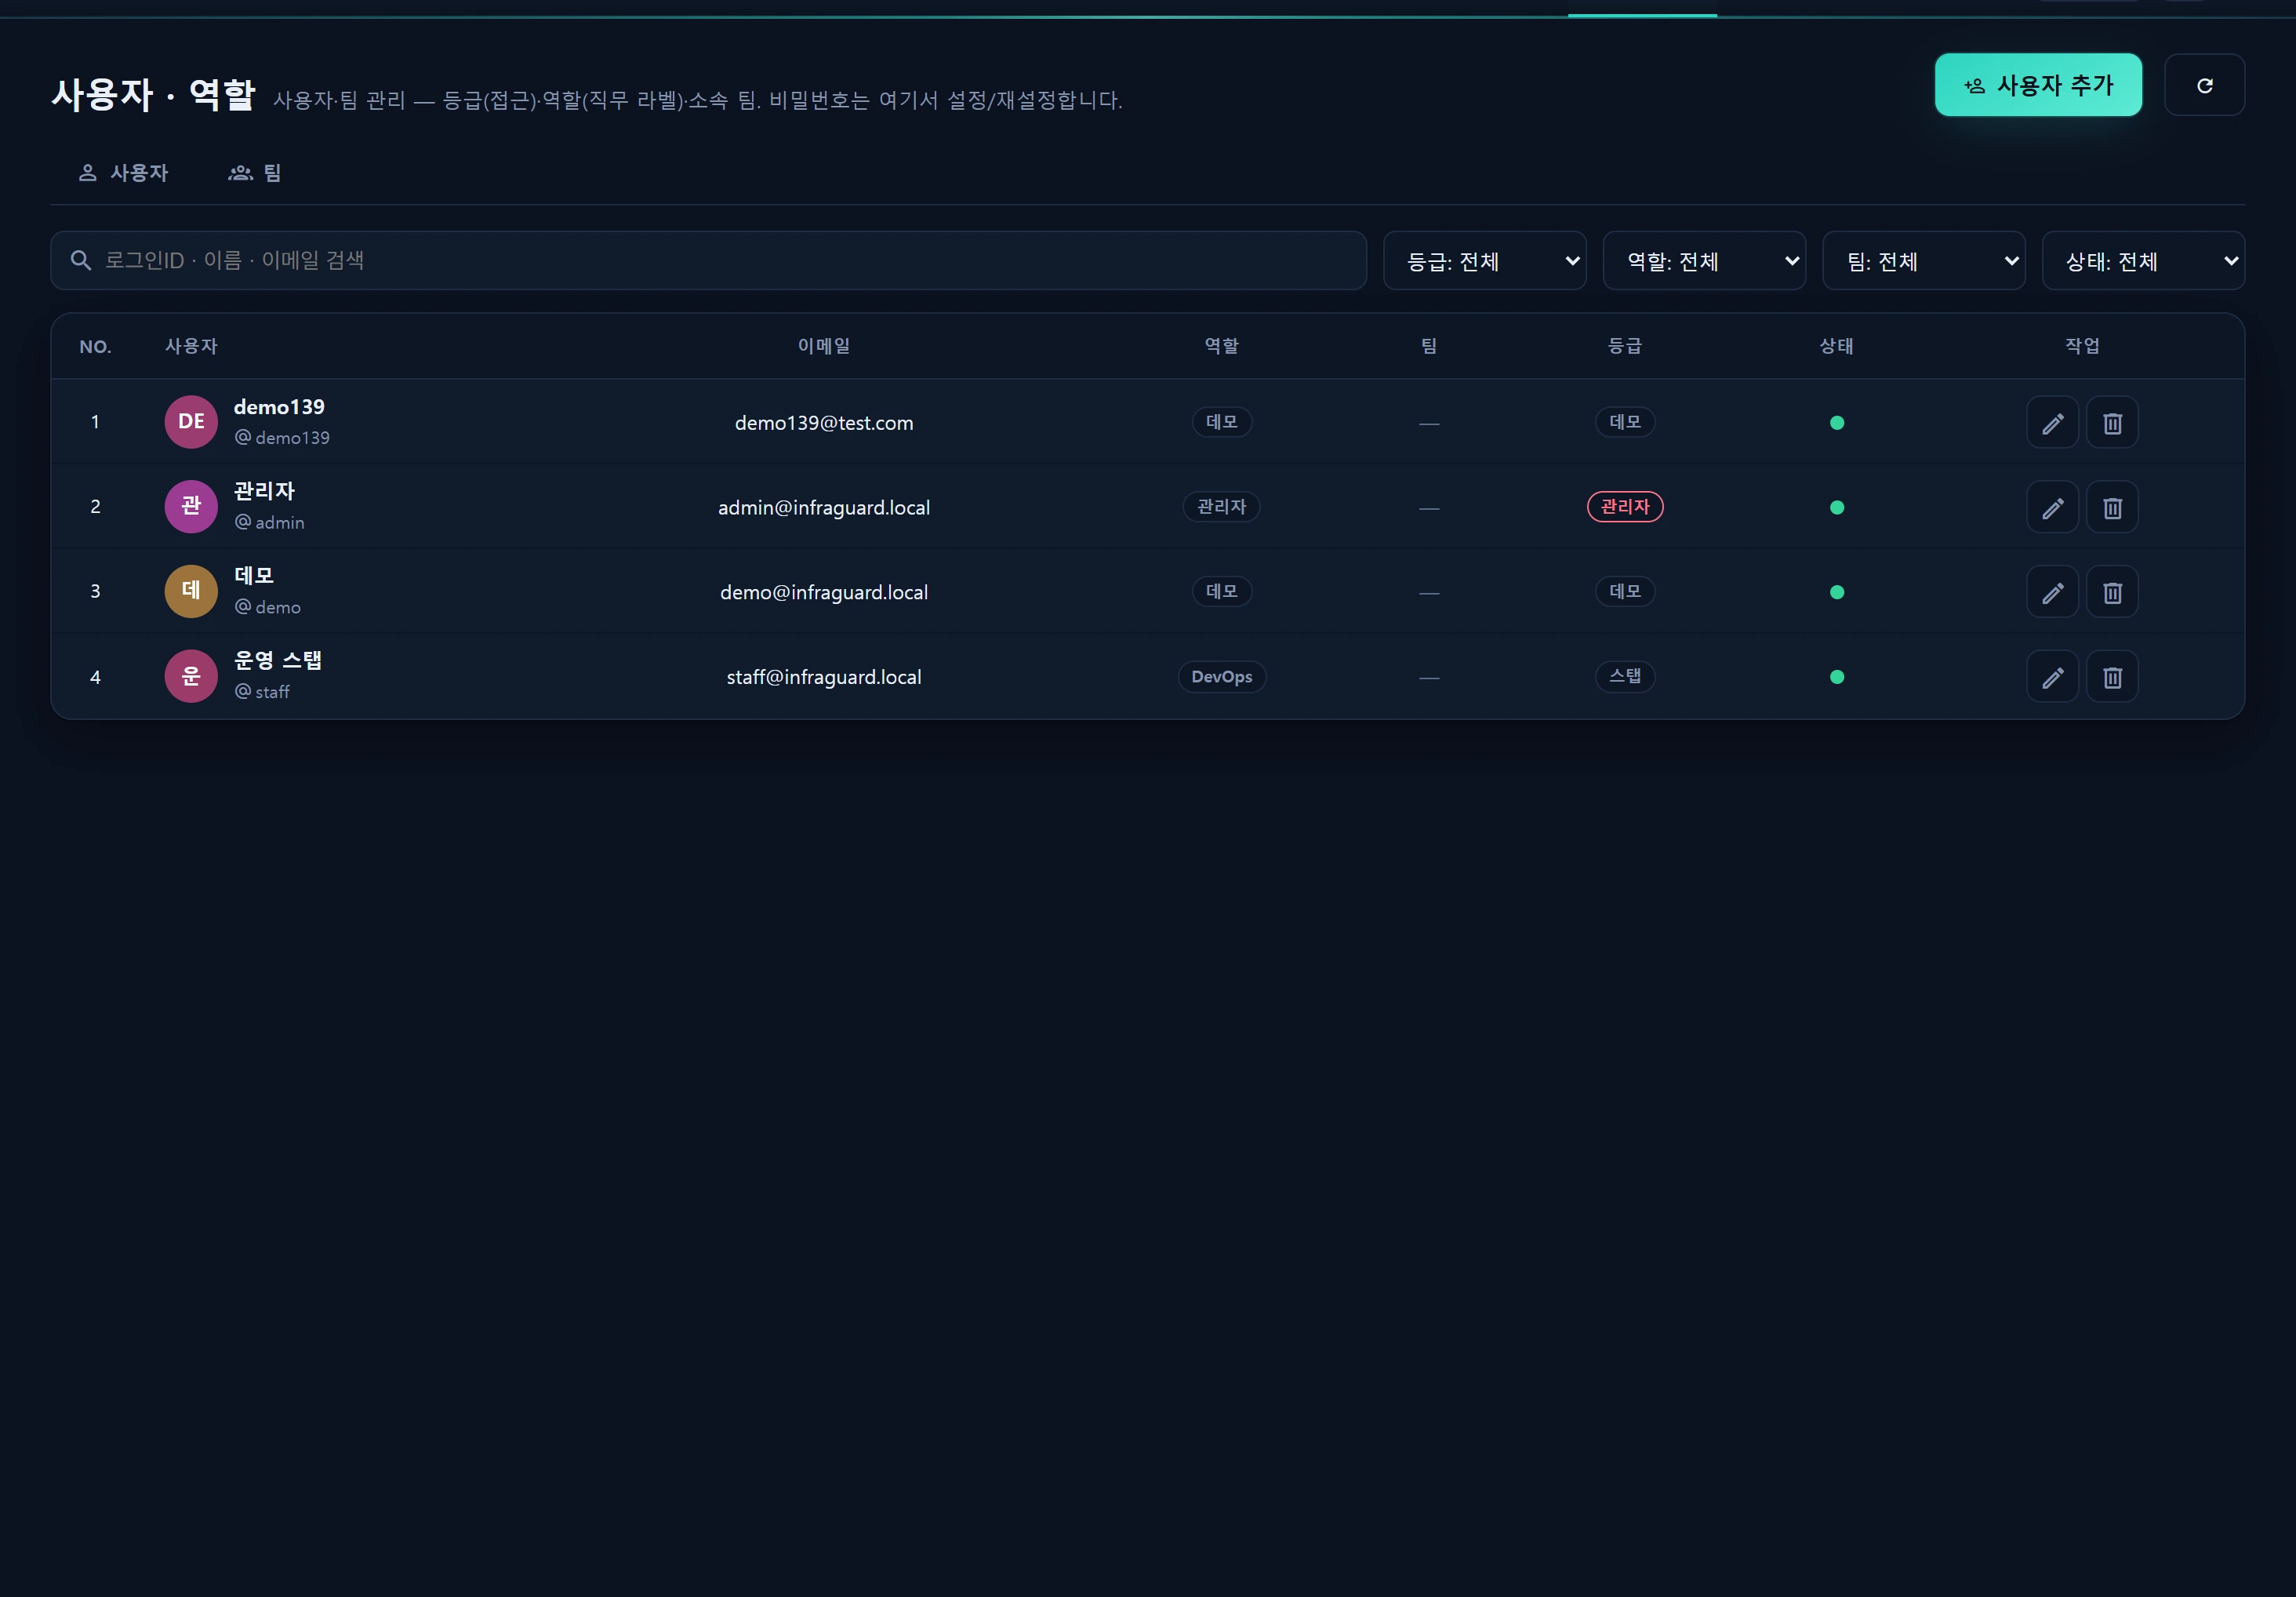
概要 — 何をする画面か
管理 ▸ ユーザーと役割 は、InfraGuard 独自の認証テーブル infr_user(レガシーの users ではありません)でユーザーとチームを管理します。[ユーザー|チーム]タブとモーダル CRUD で操作します。
画面構成 · 使い方
- レベル:demo=1(閲覧)· staff=5(運用)· admin=10(すべて)。実際の権限を開くのはレベルだけです(→ アクセスレベル)。
- パスワードは新規作成時は必須、編集時は任意です。
role_idとteam_idは表示ラベルと所属を表す情報項目です。 - ガード:自分自身の降格・無効化・削除はできず、最後の有効な管理者は保護されます。
管理者による変更は再ログインなしで次のリクエストから反映されます。
InfrAuthがリクエストごとにセッション(レベル・氏名・言語)を再同期するためです。
データソース
infr_user(level · role_id · team_id)·infr_team·App\Support\RolePolicy
アクセス権限
レベル10以上(管理者)+ 監査記録。
関連項目