Обзор — что это делает
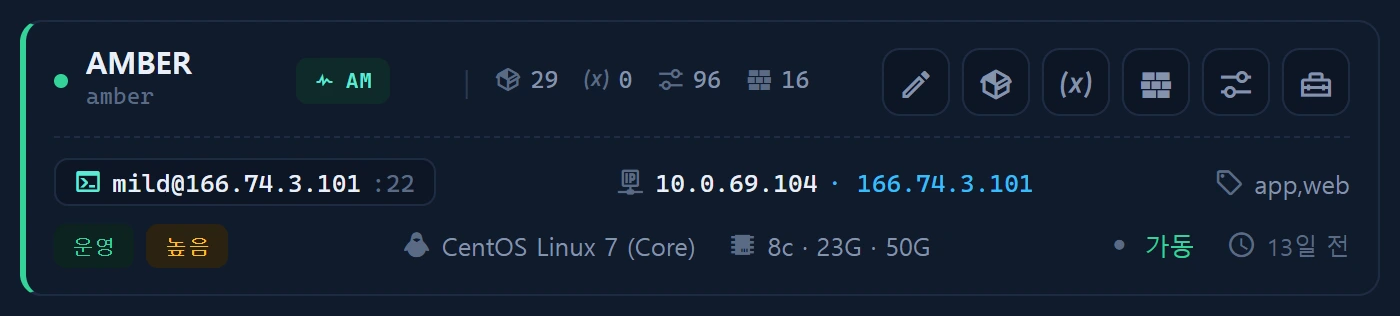
Кнопка [fw] на карточке инстанса заносит правила межсетевого экрана каждого инстанса в infr_instance_firewall. С точки зрения актива фиксируется, какие порты и службы открыты и по какой политике (разрешить/запретить), а раздел Безопасность ▸ Межсетевой экран использует эти данные для карты поверхности атаки.
Устройство экрана
Список правил по каждому инстансу — цепочка / порт / протокол / источник / действие (ACCEPT · DROP · REJECT) / бэкенд (iptables · firewalld · ufw). Он отличает управляемые порты от «неожиданной» открытости.
Как пользоваться
# Заготовлено в разделе Инвентарь ▸ Инструменты · выполняется локально (без учётных данных)
node infr_firewall_probe.cjs
# Вставьте JSON в [fw] ▸ Импорт JSON, чтобы зарегистрировать правила
Зонд определяет действующий бэкенд межсетевого экрана и приводит правила к единому виду. Зарегистрированные правила сопоставляются с описанными службами (infr_service) в разделе Безопасность ▸ Межсетевой экран и относятся к управляемым либо неожиданным портам.
Источники данных
infr_instance_firewall(правила по инстансам)- Зонд
scripts/infr_firewall_probe.cjs
Права доступа
Чтение — уровень ≥ 1; запись — уровень ≥ 2. Оценка открытости портов (поверхности атаки) относится к разделу Безопасность ▸ Межсетевой экран.
Смежные темы
- Безопасность ▸ Межсетевой экран (поверхность атаки)
- Удалённая эмуляция — зонд межсетевого экрана можно также развернуть и запустить удалённо
- CMDB инстансов