概述 —— 这个功能做什么
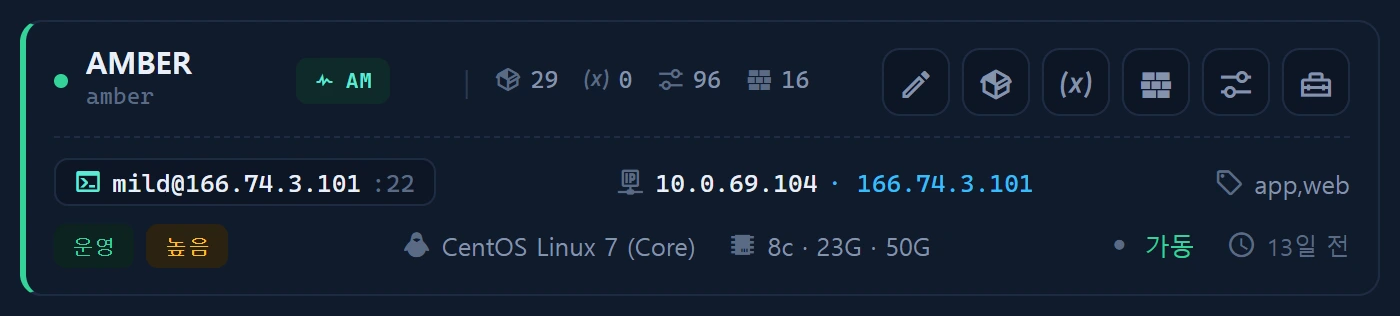
实例卡片上的 [fw] 按钮会把每台实例的 防火墙规则 归档到 infr_instance_firewall。它从资产的角度记录哪些端口/服务在什么策略(放行/拒绝)下处于开放状态,而 安全 ▸ 防火墙 会使用这些数据绘制攻击面地图。
页面构成
按实例列出的规则表 —— 链/端口/协议/来源/动作(ACCEPT · DROP · REJECT)/后端(iptables · firewalld · ufw)。它会区分受管端口与“意料之外”的暴露。
如何使用
# 已预置在 清单 ▸ 工具 中 · 在本地运行(无需凭据)
node infr_firewall_probe.cjs
# 把 JSON 粘贴到 [fw] ▸ JSON 导入 即可登记
探针会识别当前生效的防火墙后端并将规则规范化。已登记的规则会在 安全 ▸ 防火墙 中与已注册的服务(infr_service)交叉比对,并归类为 受管端口与意料之外的端口。
数据来源
infr_instance_firewall(按实例保存的规则)- 探针
scripts/infr_firewall_probe.cjs
访问权限
读取需级别 1 以上;写入需级别 2 以上。开放端口暴露面(攻击面)的判定属于 安全 ▸ 防火墙。
相关条目
- 安全 ▸ 防火墙(攻击面)
- 远程模拟 —— 防火墙探针也可以部署到远端运行
- 实例 CMDB