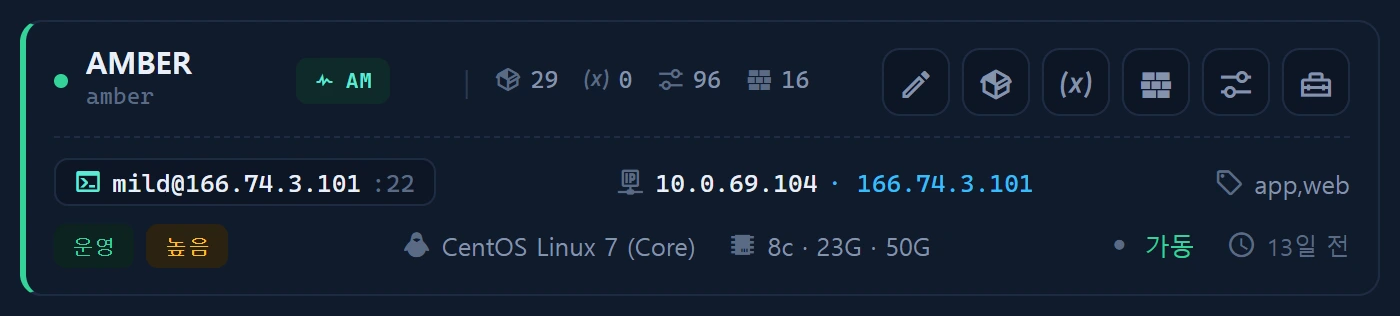
Visión general: qué hace
La acción [env] de una tarjeta de instancia gestiona las variables de entorno propias de esa instancia (infr_instance_var). Son el diccionario de secretos que rellena los mashups {{PLACEHOLDER}} de las Herramientas del inventario. Los valores se cifran con Crypt; los marcados como is_secret aparecen enmascarados en la lista y solo se revelan mediante una acción auditada.
Disposición
El modal de env está organizado en pestañas:
- Variables actuales: una tabla con las variables definidas.
- Tokens integrados: el diccionario multilingüe
infr_token_catalogagrupado por categoría, con el significado, el uso y un ejemplo de cada token, más las etiquetasin_tools/defined. Los siete tokens integrados (HOSTNAME, IP_, SSH_ …) se proporcionan automáticamente. - Nueva variable: el formulario de alta y edición.
Cómo se usa
Añada una variable o pulse [Añadir como variable] en un token integrado para precargar el formulario. Después, las herramientas combinan estas variables (junto con los tokens integrados) en scripts ejecutables.
Fuentes de datos
infr_instance_var(value_enc con Crypt · is_secret) ·infr_token_catalog(38 tokens, label/description en json {ko,en})
Acceso
Lectura nivel ≥ 1 (la revelación queda auditada); escritura nivel ≥ 2.
Relacionado