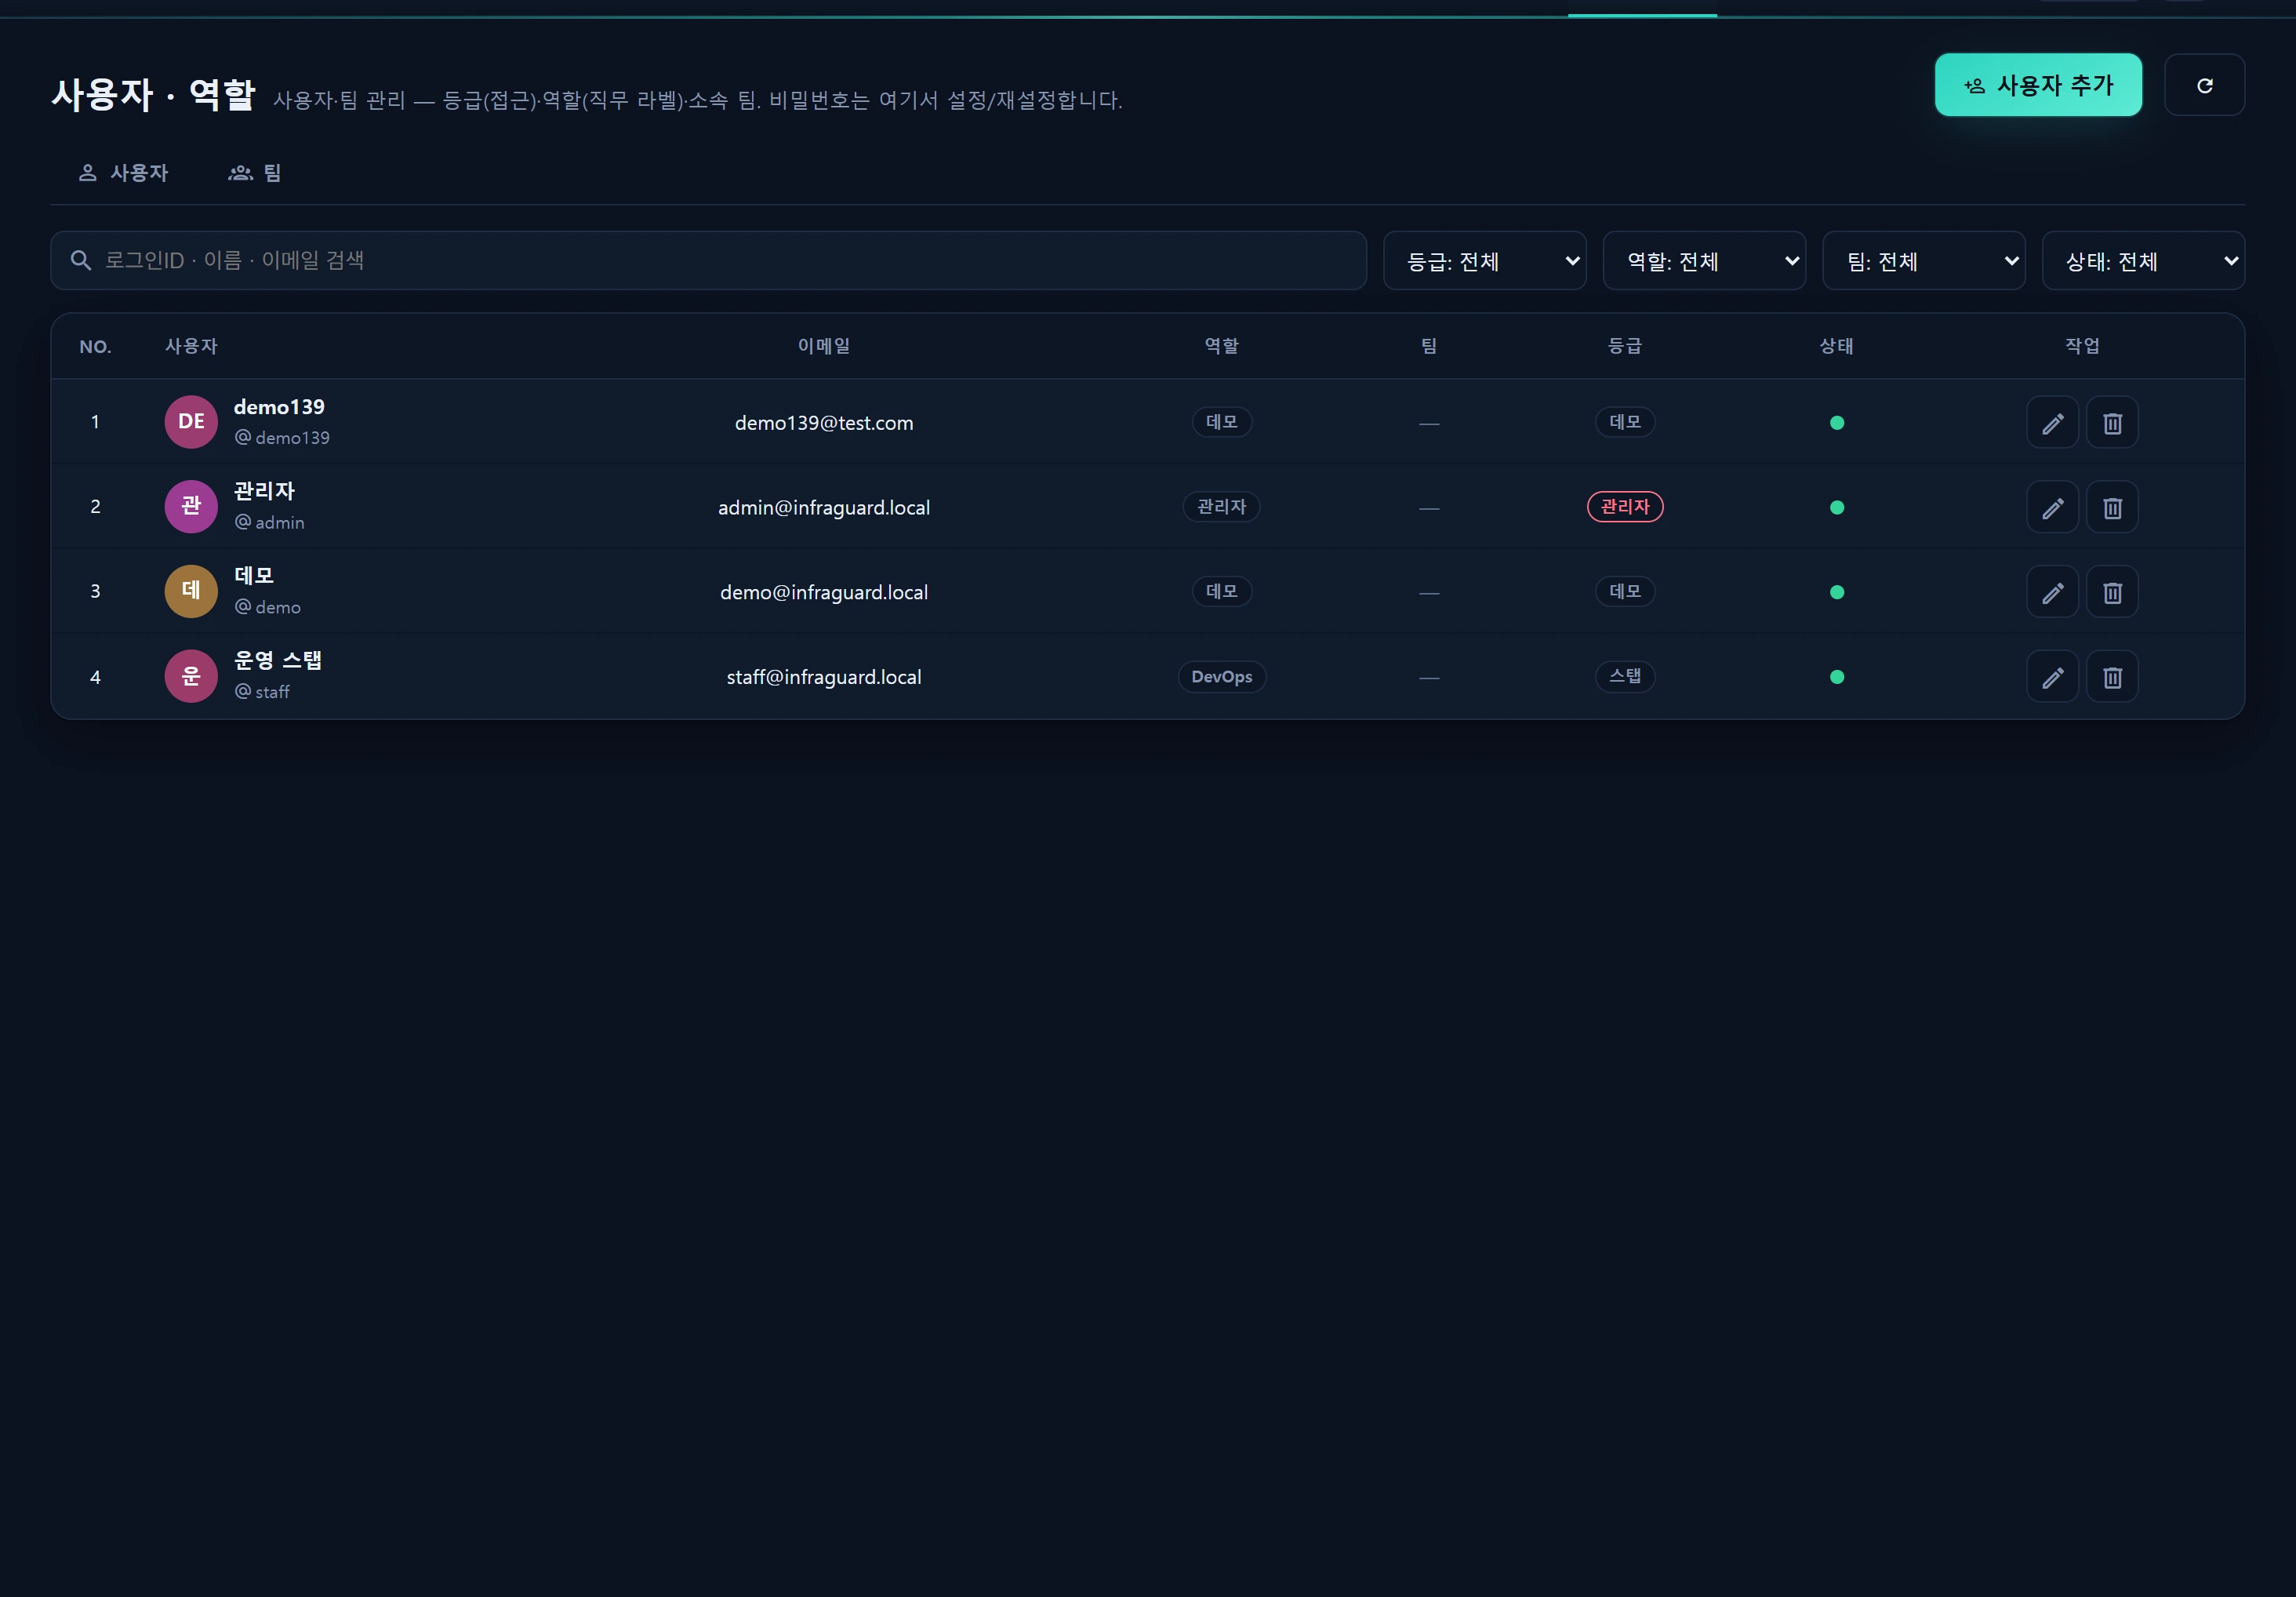
Visión general: qué hace
Administración ▸ Usuarios y roles gestiona usuarios y equipos en la tabla de autenticación propia de InfraGuard, infr_user (no la antigua users). Pestañas [Usuarios|Equipos] y CRUD mediante ventanas modales.
Disposición y uso
- Niveles: demo=1 (lectura) · staff=5 (operación) · admin=10 (todo). Solo el nivel abre permisos reales (→ Niveles de acceso).
- La contraseña es obligatoria al crear y opcional al editar.
role_idyteam_idson etiqueta informativa y pertenencia. - Protecciones: no puede degradarse, desactivarse ni eliminarse a sí mismo, y el último administrador activo queda protegido.
Los cambios administrativos se aplican desde la siguiente petición sin necesidad de volver a iniciar sesión, porque
InfrAuthresincroniza la sesión (nivel, nombre, idioma) en cada petición.
Fuentes de datos
infr_user(level · role_id · team_id) ·infr_team·App\Support\RolePolicy
Acceso
Nivel 10 o superior (administrador) + auditoría.
Relacionado