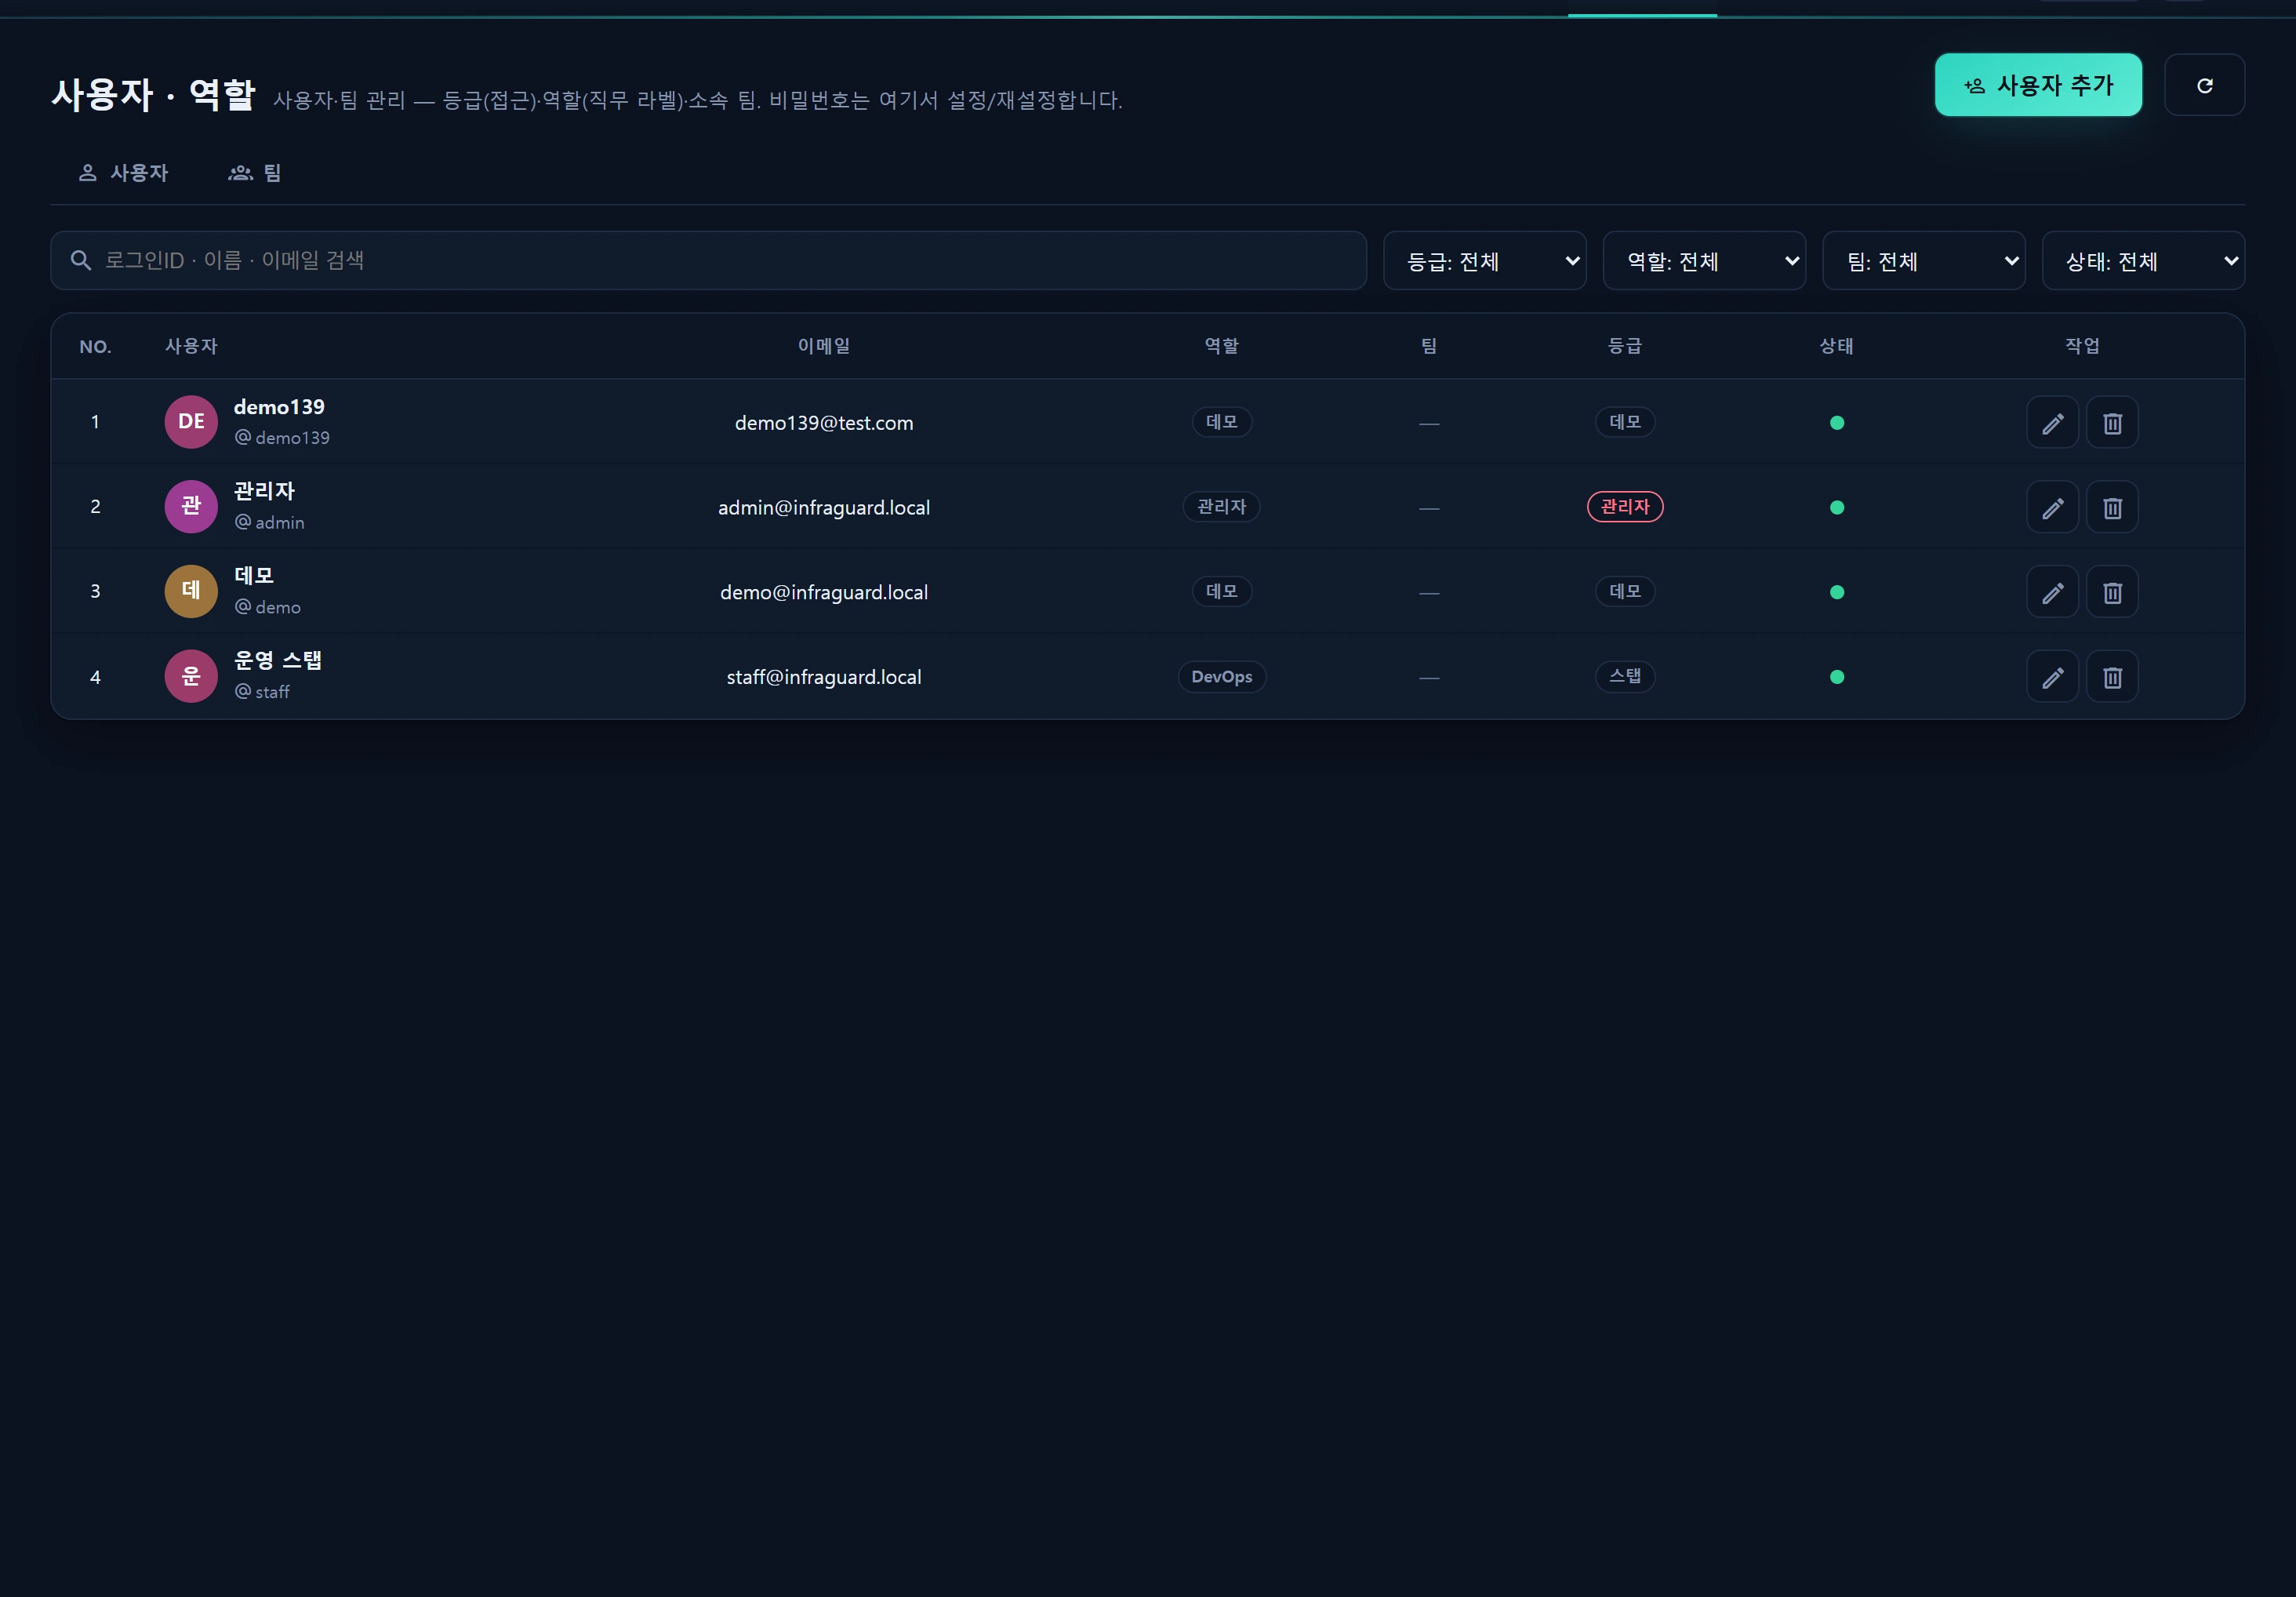
Vue d’ensemble — à quoi sert cet écran
Administration ▸ Utilisateurs et rôles gère les utilisateurs et les équipes dans la table d’authentification propre à InfraGuard, infr_user (et non l’ancienne users). Onglets [Utilisateurs|Équipes] et CRUD en fenêtre modale.
Disposition · utilisation
- Niveaux : demo=1 (lecture) · staff=5 (exploitation) · admin=10 (tout). Seul le niveau ouvre de véritables droits (→ Niveaux d’accès).
- Le mot de passe est obligatoire à la création et facultatif à la modification.
role_idetteam_idsont un libellé informatif et une appartenance. - Garde-fous : vous ne pouvez ni vous rétrograder, ni vous désactiver, ni vous supprimer, et le dernier administrateur actif est protégé.
Les modifications administratives s’appliquent dès la requête suivante, sans reconnexion, car
InfrAuthresynchronise la session (niveau, nom, langue) à chaque requête.
Sources de données
infr_user(level · role_id · team_id) ·infr_team·App\Support\RolePolicy
Accès
Niveau 10 ou plus (administrateur) + audit.
Voir aussi