Vue d’ensemble — à quoi sert ce mécanisme
Le contrôle d’accès dans InfraGuard repose sur un seul axe : le niveau (l’entier user_level). Chaque écran et chaque fonction possèdent un niveau requis (min_req), et l’accès est accordé lorsque votre niveau ≥ le niveau requis.
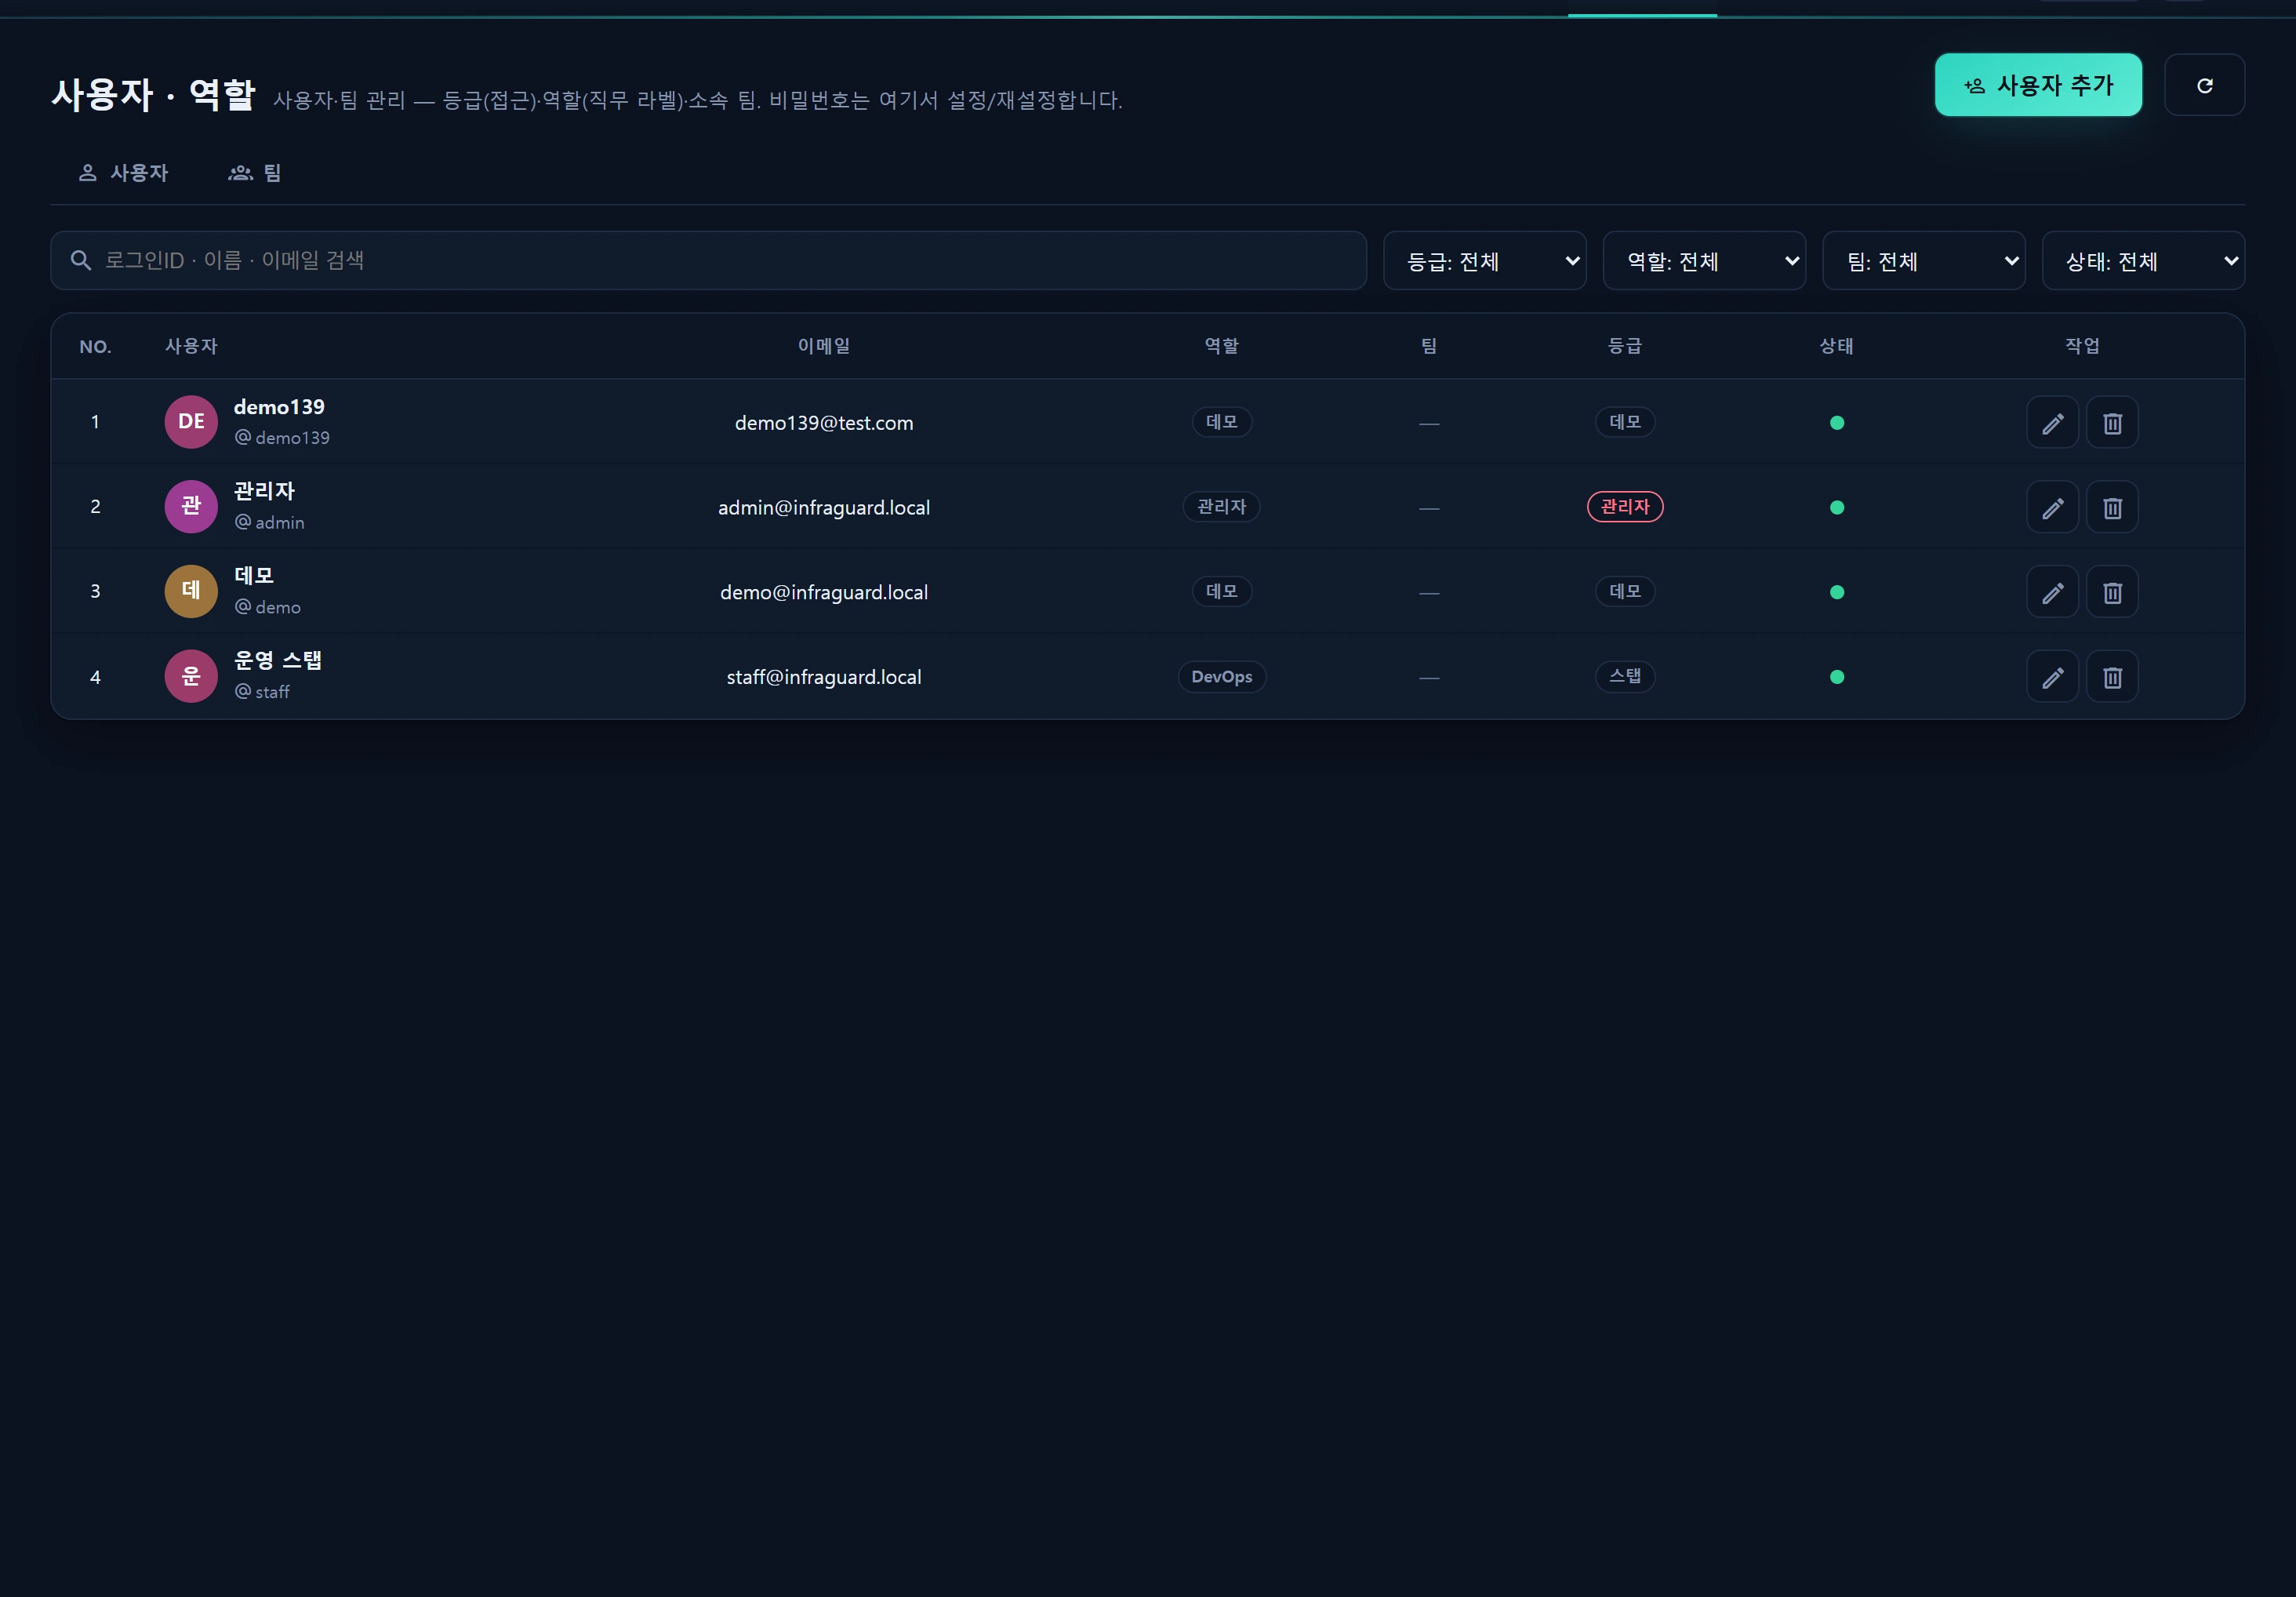
Les rôles et les équipes sont des libellés informatifs. Seul le niveau ouvre réellement des droits (→ Rôles et équipes).
Les trois niveaux standard
| Niveau | Valeur | Portée |
|---|---|---|
| demo | 1 | Lecture seule — consulter Vue d’ensemble, Infrastructure, Service, Actifs |
| staff | 5 | Exploitation — ce qui précède + les actions Sécurité et Sauvegarde, la plupart des écritures |
| admin | 10 | Tout — ce qui précède + Administration (utilisateurs, collecteurs, politique, clés API) |
La section Développement est réservée à
super_admin(9).
Comment cela est appliqué
Les droits sont défendus sur deux couches — jamais en masquant seulement l’interface.
- Rendu du menu — les éléments pour lesquels
min_req > user_levelsont masqués dans la barre latérale. - Middleware côté serveur — les groupes de routes portent
infr.level:N, si bien que l’accès direct par URL est également bloqué. Par exemple/admin/*→ 10,/security/*→ 2,/backup/*→ 2.
votre niveau (user_level) ≥ niveau requis par l’écran (min_req)  →  autoriser
sinon                                                            →  403
Confirmation supplémentaire pour les actions destructrices
Les actions destructrices ou de sécurité telles que bloquer, restaurer ou modifier des règles sont soumises au niveau et consignées intégralement dans le journal d’audit (infr_audit_log) (→ Journal d’audit).
Badges cadenas dans ce manuel
Ce site de documentation affiche tous les articles à tout le monde (la documentation ne contient ni secrets ni données en direct). Les articles portant sur des fonctions que votre niveau ne vous permet pas encore d’ouvrir affichent simplement un badge cadenas à côté du titre (« Personnel et plus », « Administrateurs uniquement ») pour indiquer le niveau nécessaire pour atteindre l’écran réel.
Voir aussi