概述 —— 这个机制做什么
InfraGuard 的访问控制只围绕一条轴线:级别(user_level 整数)。每个界面和功能都有所需级别(min_req),当您的级别 ≥ 所需级别时即授予访问权。
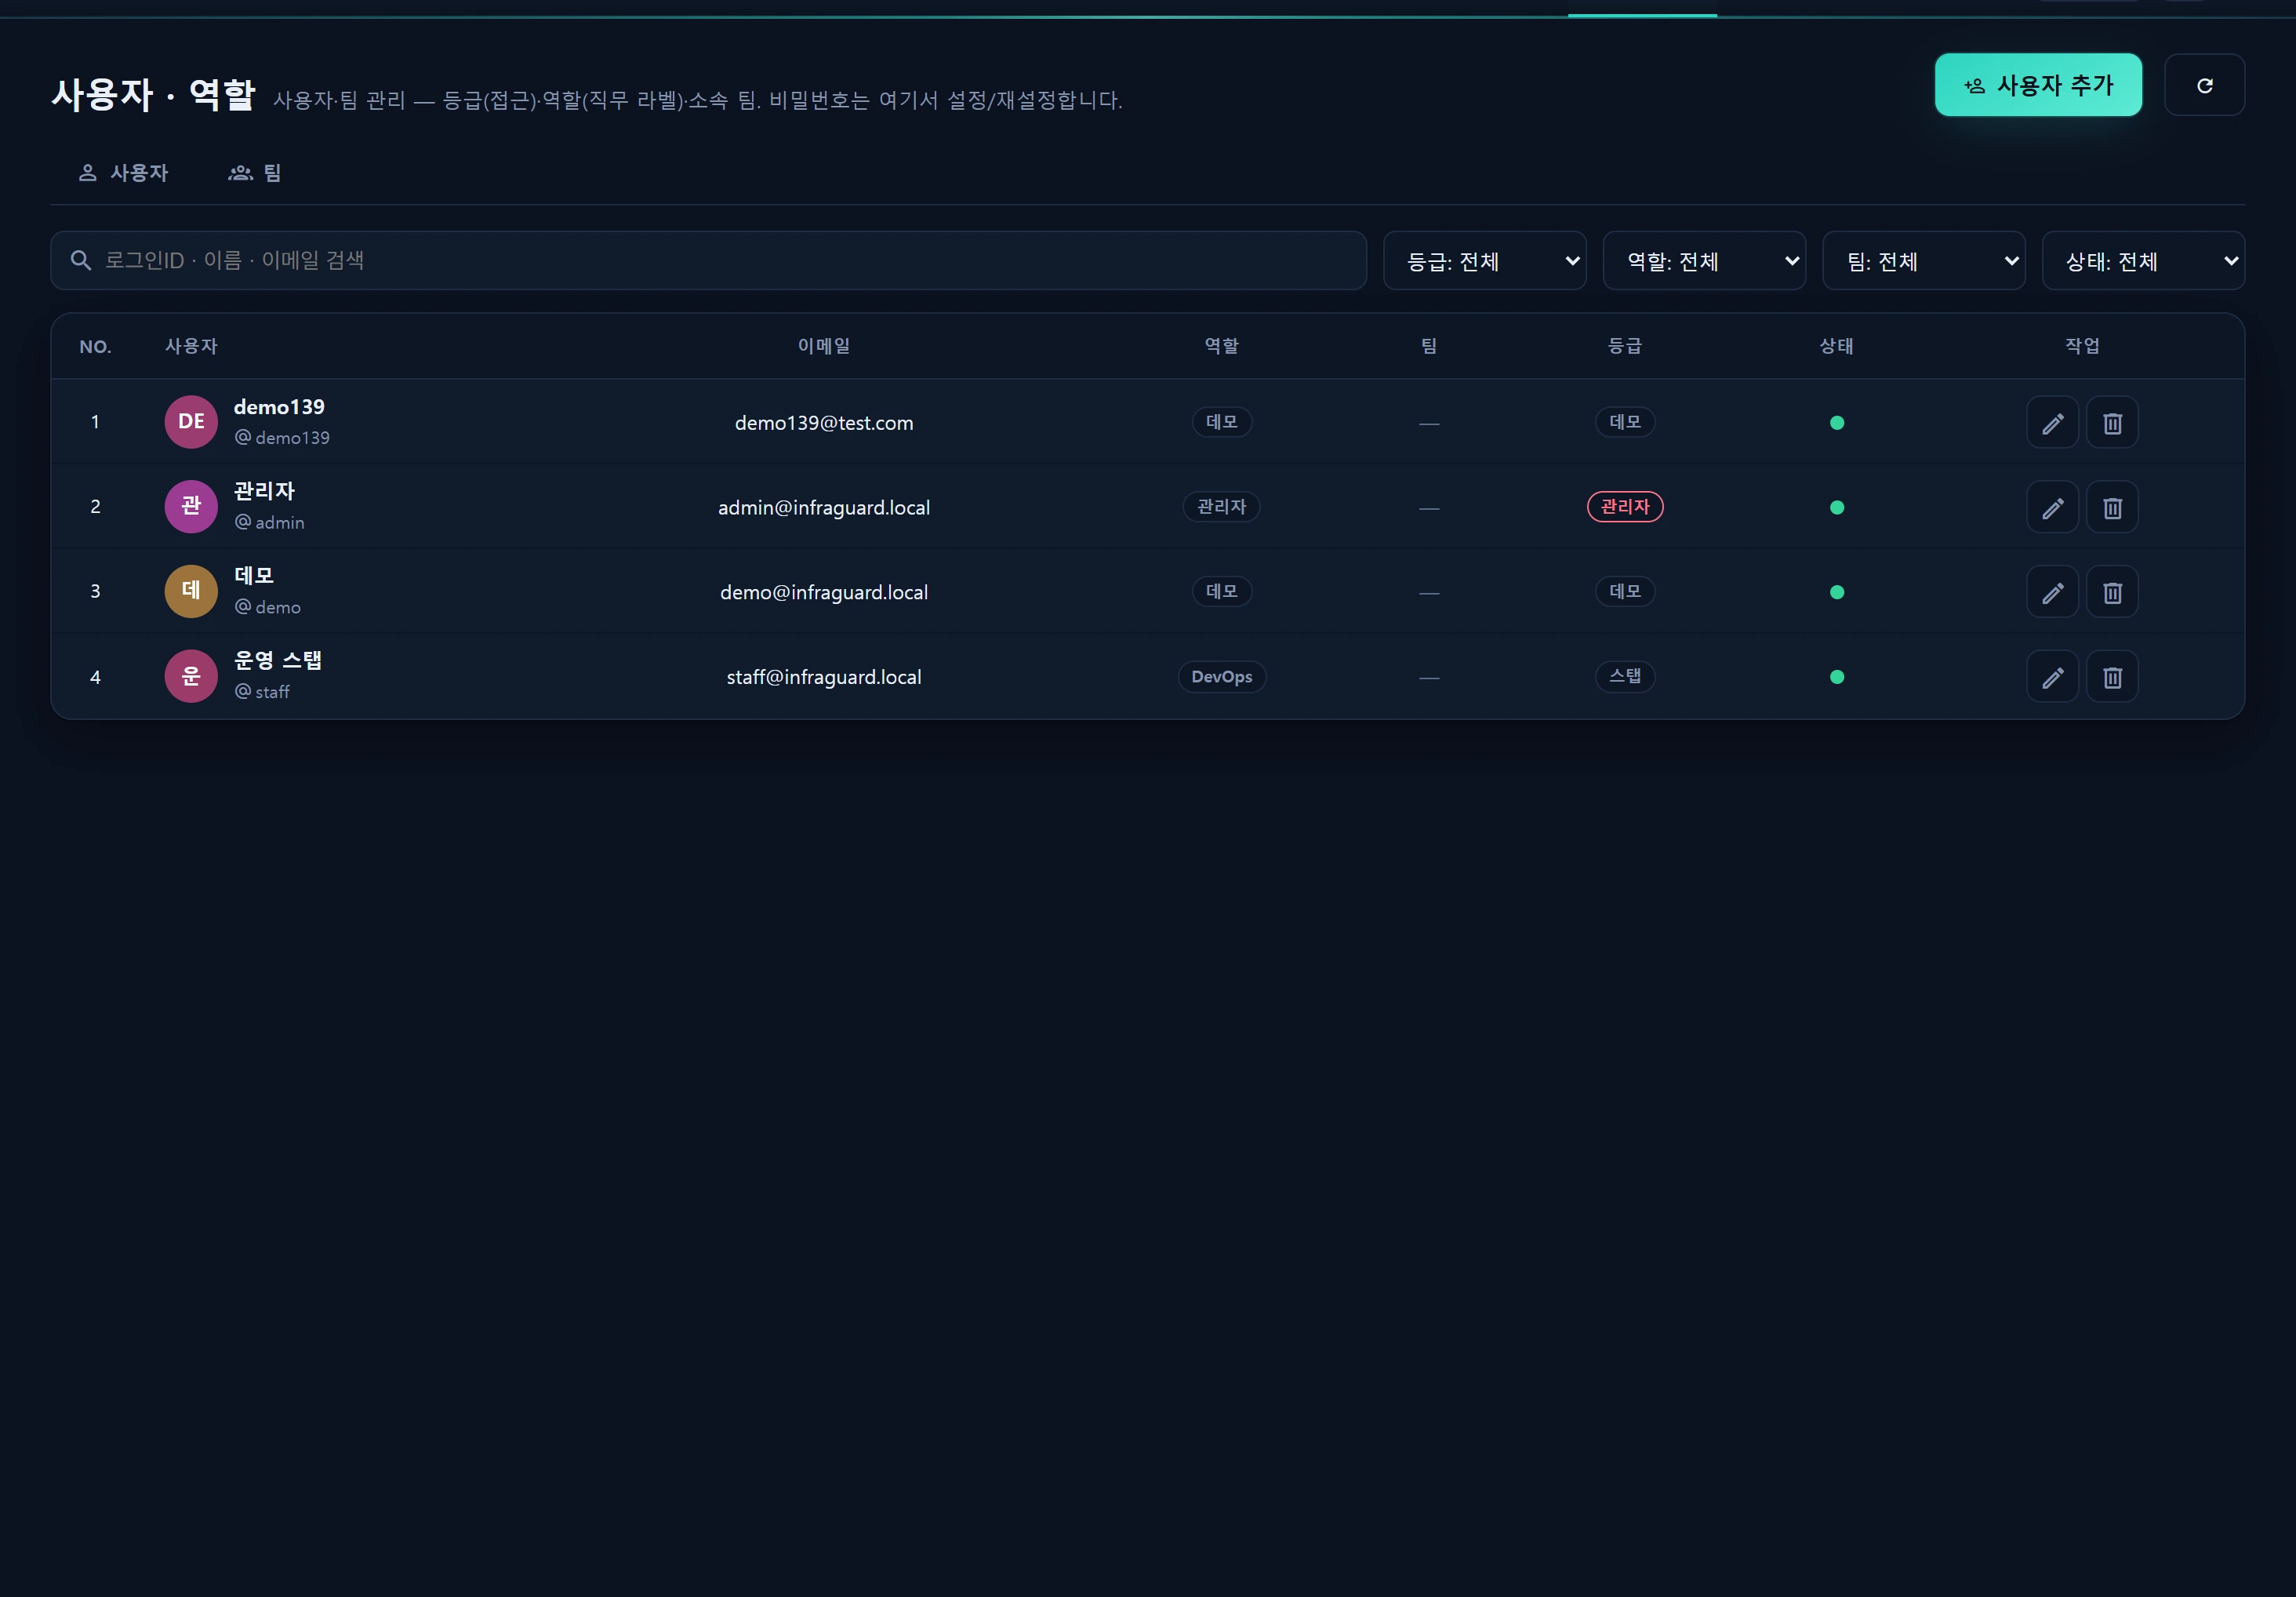
角色与团队只是展示性标签。真正开放权限的只有级别(→ 角色与团队)。
三个标准级别
| 级别 | 数值 | 覆盖范围 |
|---|---|---|
| demo | 1 | 只读 —— 查看概览、基础设施、服务、资产 |
| staff | 5 | 可操作 —— 以上内容 + 安全与备份操作,以及大部分写入 |
| admin | 10 | 全部 —— 以上内容 + 管理(用户、采集器、策略、API 密钥) |
开发板块仅限
super_admin(9)。
如何强制执行
权限分两层防守 —— 绝不只靠隐藏界面。
- 菜单渲染 ——
min_req > user_level的条目会从侧边栏隐藏。 - 服务端中间件 —— 路由组带有
infr.level:N,因此直接输入 URL 访问同样会被拦截。例如/admin/*→ 10、/security/*→ 2、/backup/*→ 2。
您的级别 (user_level) ≥ 界面所需级别 (min_req)  →  允许
否则                                            →  403
破坏性操作的额外确认
封禁、恢复、修改规则等破坏性/安全操作除了受级别门控之外,还会完整记入审计日志(infr_audit_log)(→ 审计日志)。
本手册中的锁形徽章
本文档站点向所有人展示全部条目(文档中不含任何密钥或实时数据)。对于您当前级别尚无法打开的功能,其条目只会在标题旁显示一个锁形徽章(「员工及以上」「仅管理员」),用以标明进入实际界面所需的级别。
相关条目