概要 — 何をするものか
InfraGuard のアクセス制御は、レベル(user_level の整数値)という1つの軸で決まります。すべての画面と機能には必要なレベル(min_req)があり、自分のレベル ≥ 必要なレベルであればアクセスが許可されます。
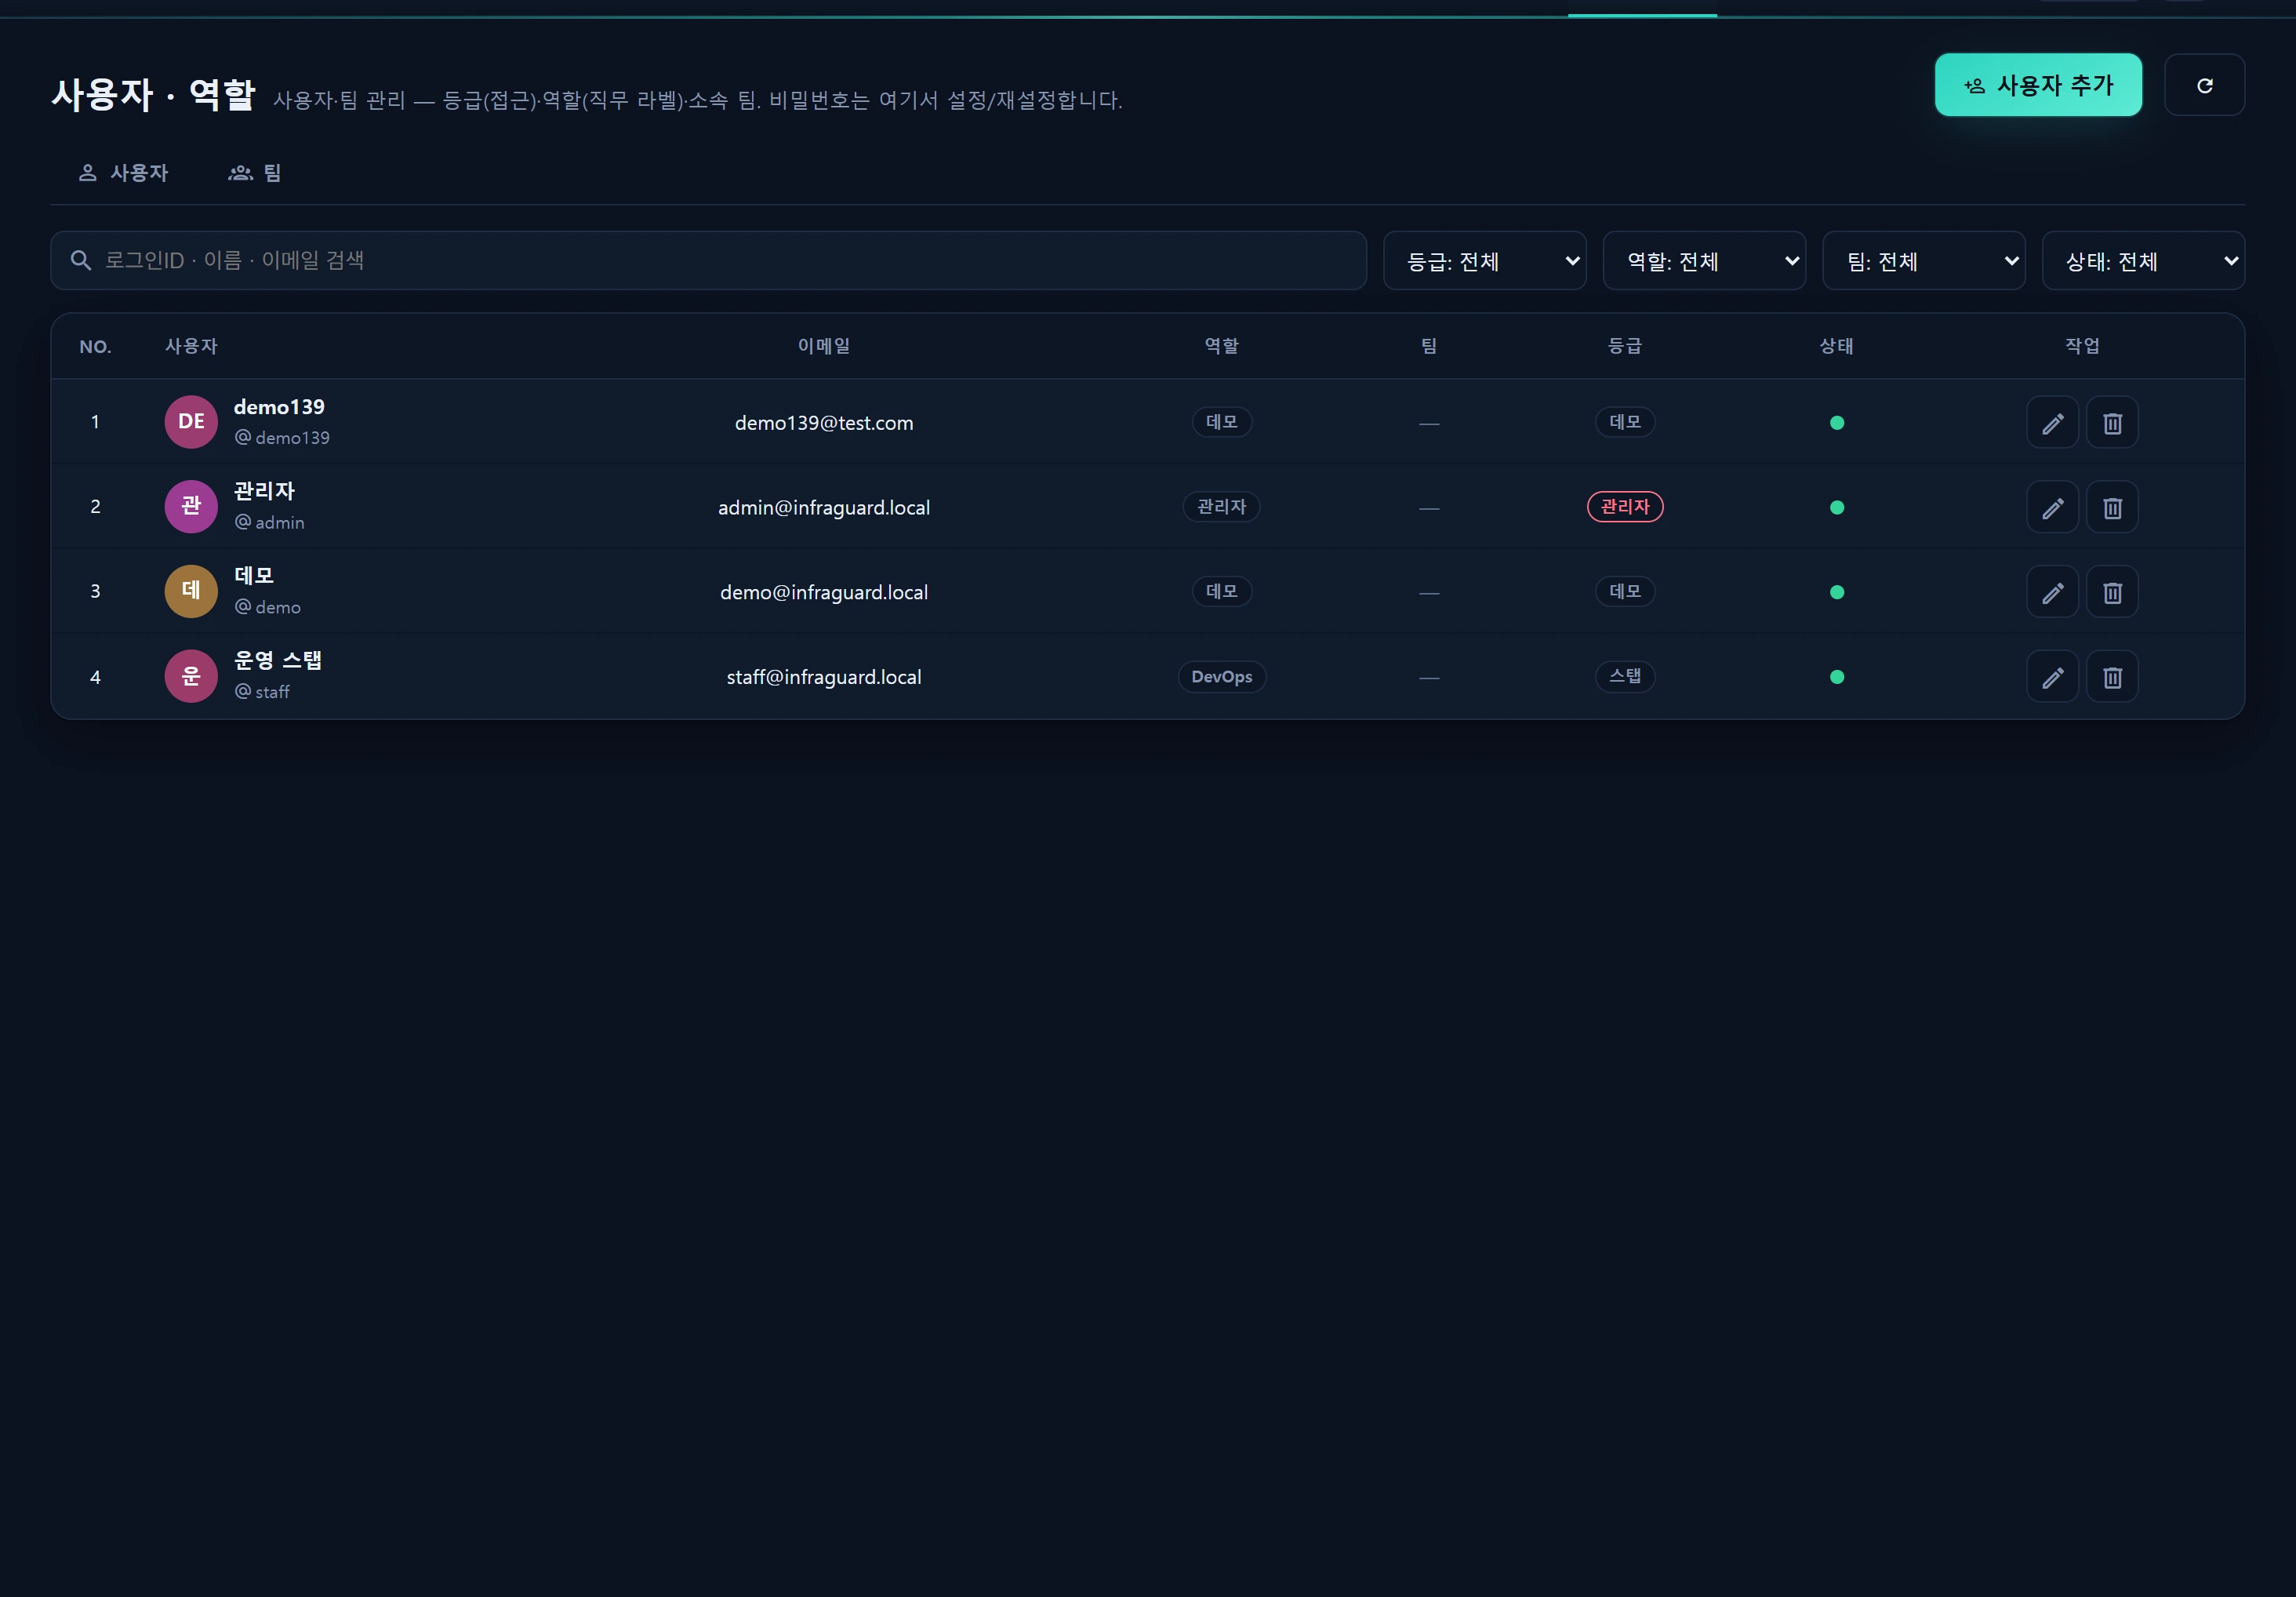
役割とチームは情報表示のためのラベルです。実際に権限を開くのはレベルだけです(→ 役割とチーム)。
標準の3レベル
| レベル | 値 | 範囲 |
|---|---|---|
| demo | 1 | 閲覧のみ — 概要、インフラ、サービス、資産を表示 |
| staff | 5 | 運用 — 上記+セキュリティとバックアップの操作、ほとんどの書き込み |
| admin | 10 | すべて — 上記+管理(ユーザー、コレクター、ポリシー、APIキー) |
開発セクションは
super_admin(9)専用です。
どのように強制されるか
権限は2層で防御されます — UI を隠すだけで済ませることは決してありません。
- メニューの描画 —
min_req > user_levelの項目はサイドバーから非表示になります。 - サーバー側のミドルウェア — ルートグループに
infr.level:Nが付いているため、URL への直接アクセスも遮断されます。例:/admin/*→ 10、/security/*→ 2、/backup/*→ 2。
自分のレベル (user_level) ≥ 画面が要求するレベル (min_req)  →  許可
それ以外                                                    →  403
破壊的な操作に対する追加確認
ブロック、復元、ルール変更といった破壊的・セキュリティ操作は、レベルによるゲートに加えて、監査ログ(infr_audit_log)へ全件記録されます(→ 監査ログ)。
このマニュアルの錠前バッジ
このドキュメントサイトはすべての記事をすべての人に表示します(ドキュメントにはシークレットもライブデータも含まれません)。自分のレベルではまだ開けない機能の記事には、実際の画面に到達するために必要なレベルを示す錠前バッジ(「スタッフ以上」「管理者専用」)がタイトルの横に表示されるだけです。
関連項目