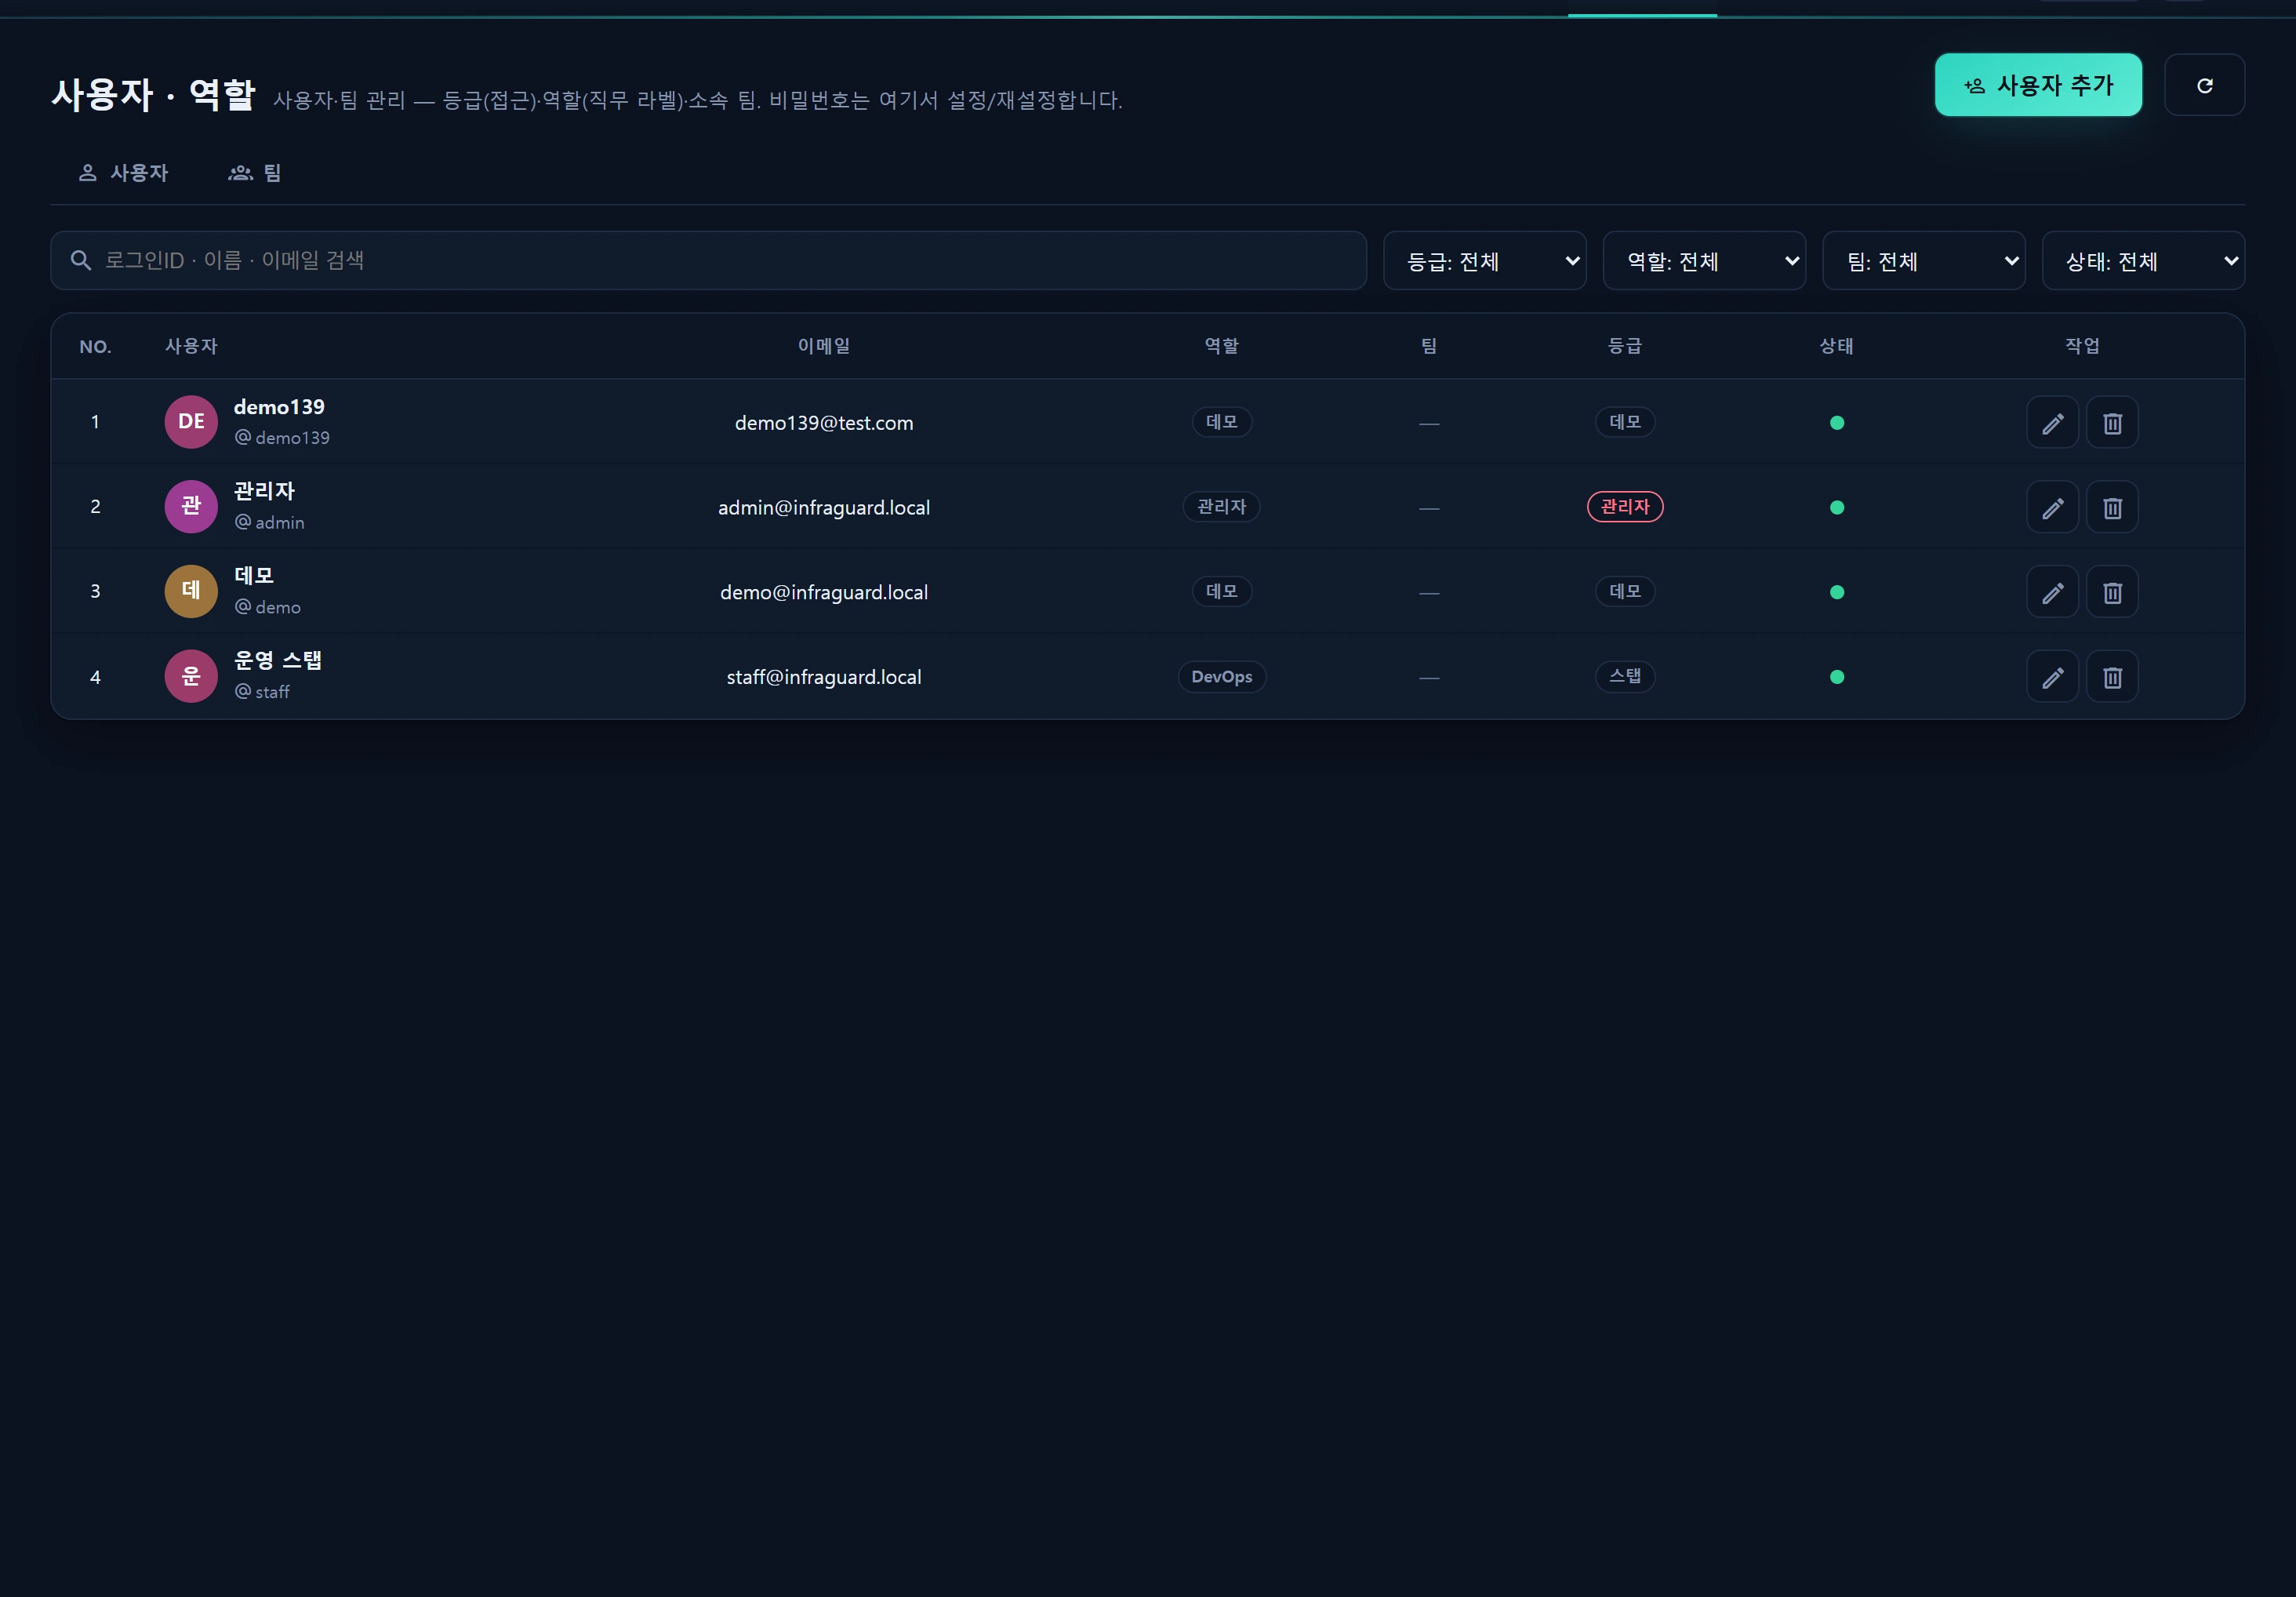
개요 — 무엇을 하나
InfraGuard 의 접근 제어는 단 하나의 축 = 등급(user_level 정수) 으로 결정됩니다. 화면·기능마다 요구 등급(min_req)이 있고, 내 등급 ≥ 요구 등급이면 접근이 허용됩니다.
역할(role) 과 팀(team) 은 정보용 라벨입니다. 실제 권한을 여는 것은 오직 등급입니다 (→ 역할과 팀).
세 가지 표준 등급
| 등급 | 값 | 접근 범위 |
|---|---|---|
| demo | 1 | 읽기 전용 — Overview·Infrastructure·Service·Assets 조회 |
| staff | 5 | 운영 — 위 + Security·Backup 조치, 대부분의 쓰기 작업 |
| admin | 10 | 전체 — 위 + Administration(사용자·수집기·정책·API 키) |
개발(Development) 섹션은
super_admin(9) 전용입니다.
어떻게 강제되나
권한은 두 겹으로 방어합니다. 화면 숨김만으로 통제하지 않습니다.
- 메뉴 렌더 —
min_req > user_level인 항목은 사이드바에서 숨겨집니다. - 서버측 미들웨어 — 라우트 그룹에
infr.level:N이 걸려 URL 직접 접근도 차단합니다. 예:/admin/*→ 10,/security/*→ 2,/backup/*→ 2.
내 등급(user_level) ≥ 화면 요구등급(min_req)  →  허용
그렇지 않으면                                  →  403
파괴적 작업의 추가 확인
차단·복원·규칙 변경 같은 파괴적·보안 작업은 등급 게이팅에 더해 감사 로그(infr_audit_log)에 전량 기록됩니다 (→ 감사 로그).
이 설명서에서의 잠금 배지
이 문서 사이트는 모든 사용자에게 모든 문서를 보여줍니다(문서엔 비밀·실데이터 없음). 다만 내 등급으로 아직 열 수 없는 기능의 문서에는 제목 옆에 잠금 배지("Staff 이상"·"Admin 전용")가 붙어, 실제 화면 접근에 필요한 등급을 알려줍니다.
관련 항목