Überblick — was dieser Mechanismus leistet
Die Zugriffssteuerung in InfraGuard hängt an einer einzigen Achse: dem Level (der Ganzzahl user_level). Jede Seite und jede Funktion hat ein erforderliches Level (min_req); der Zugriff wird gewährt, wenn Ihr Level ≥ dem erforderlichen Level ist.
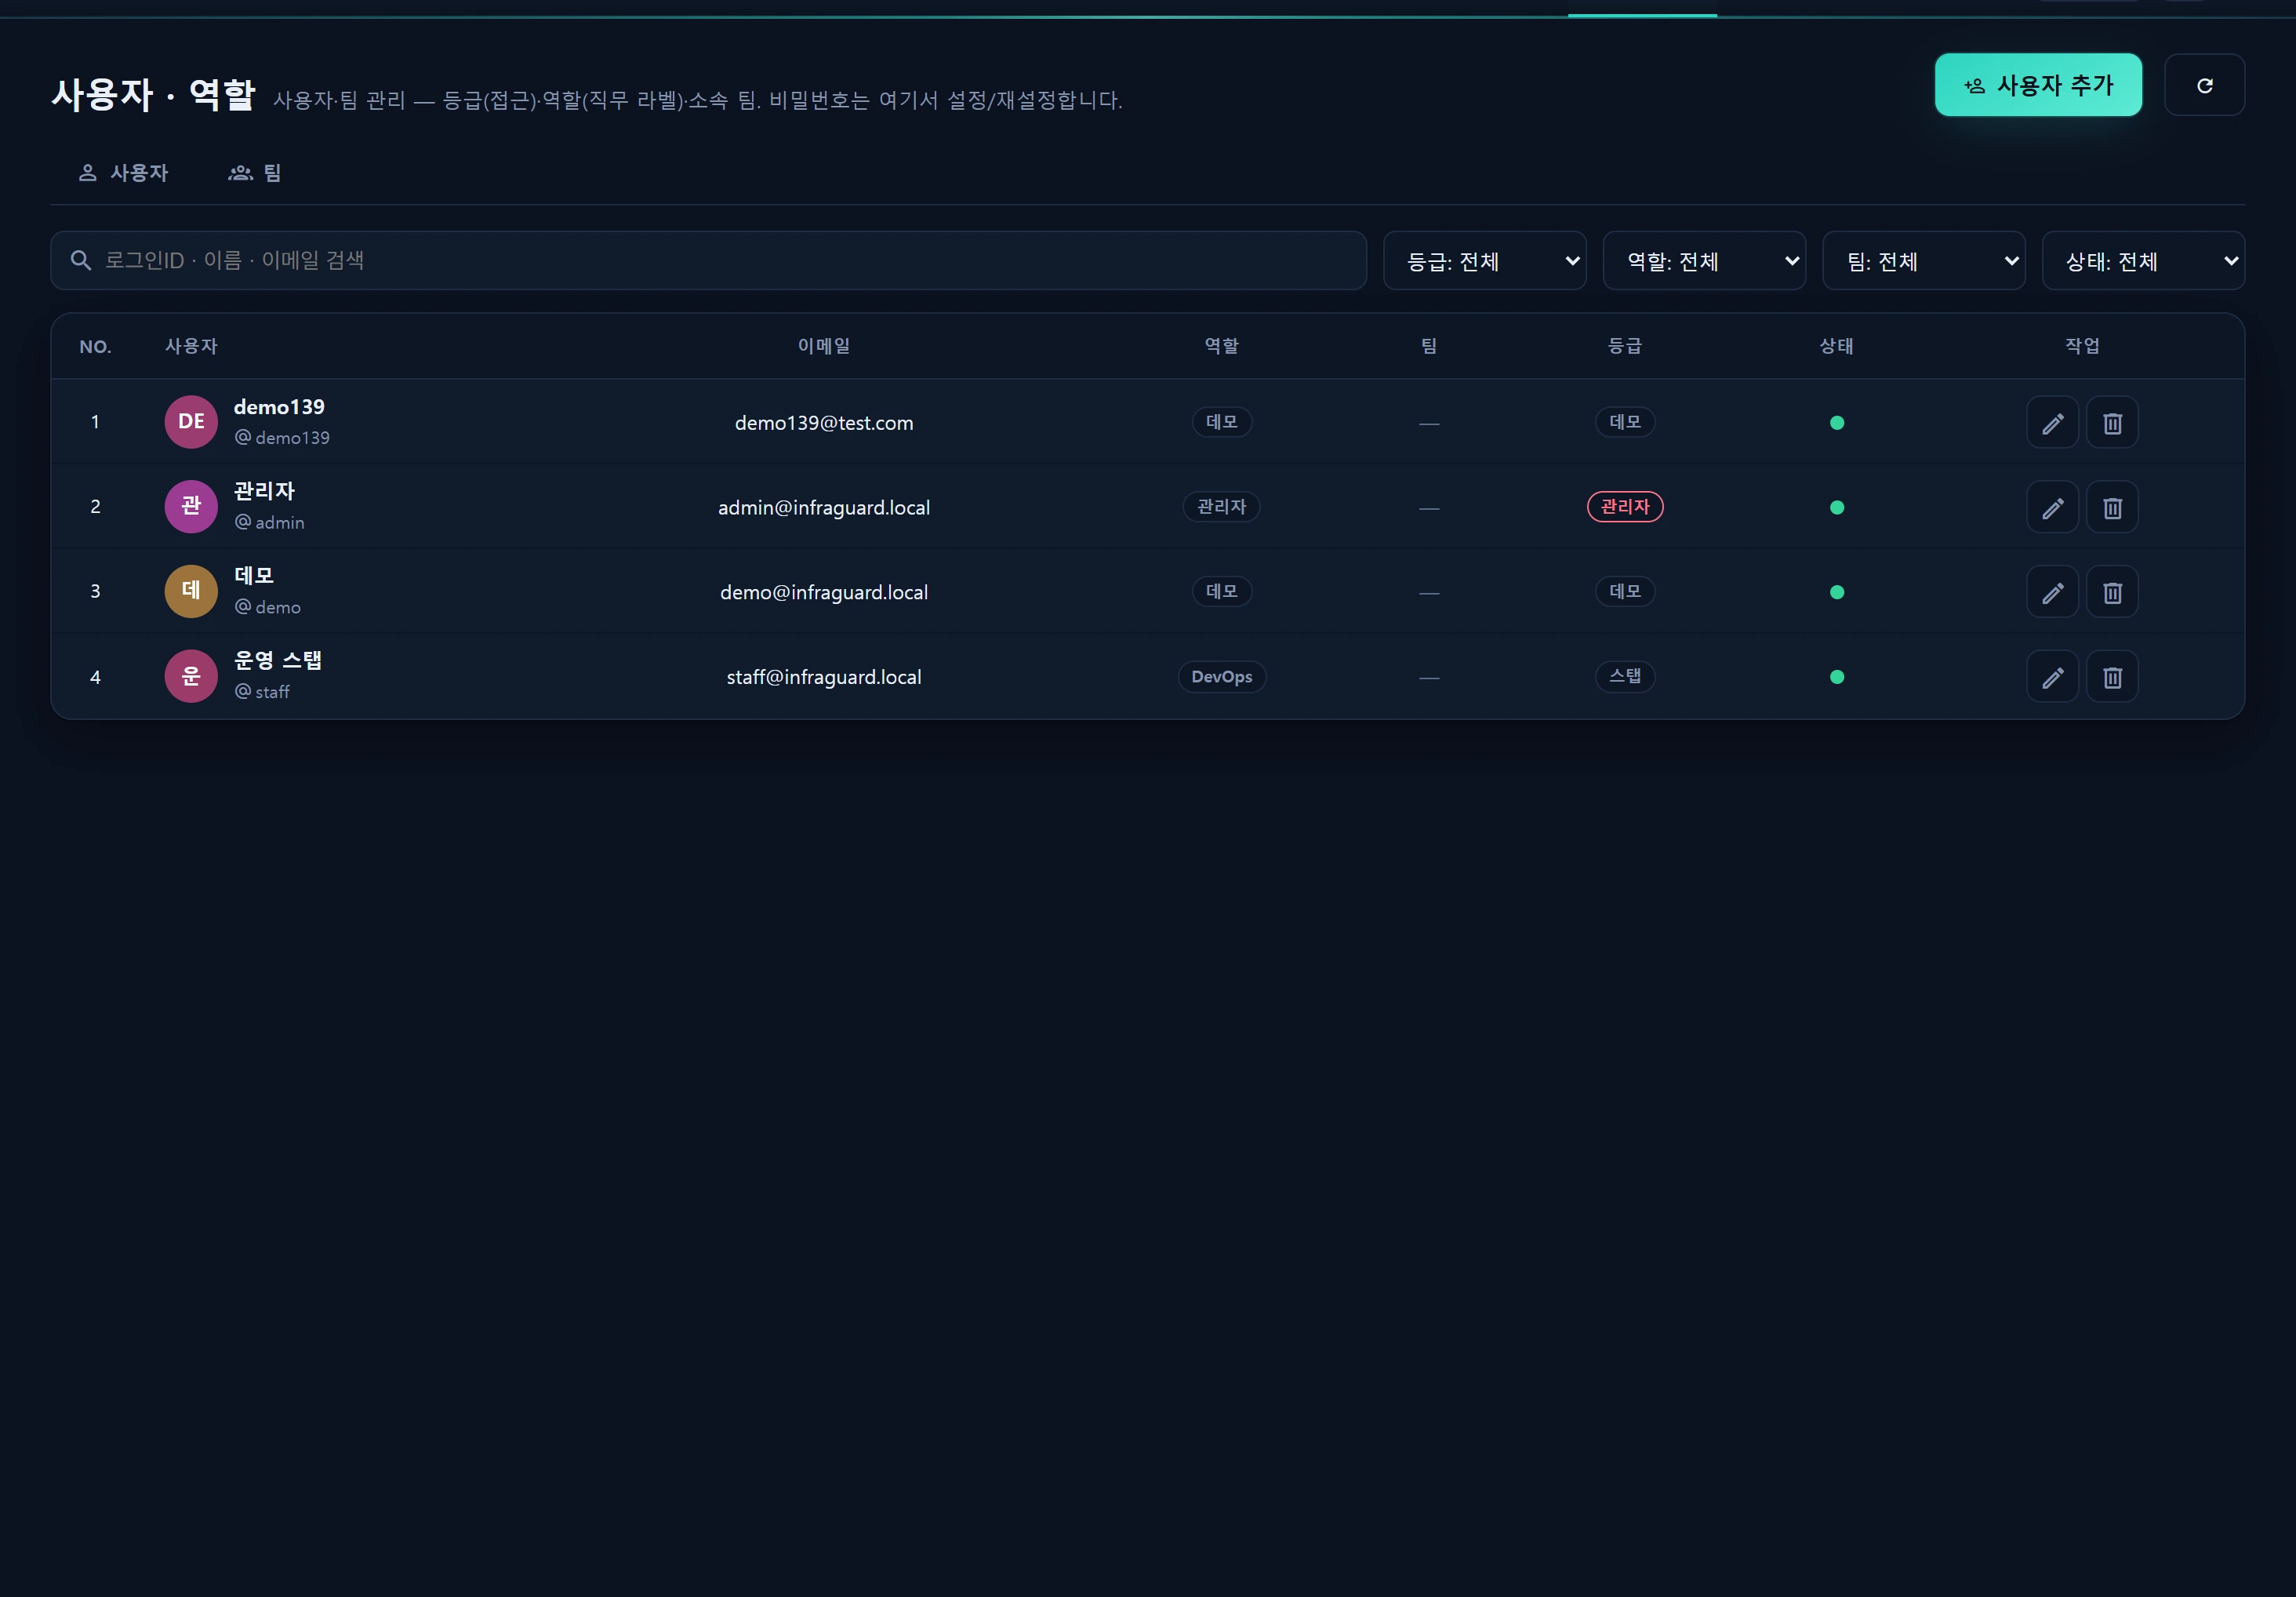
Rollen und Teams sind rein informative Bezeichnungen. Nur das Level öffnet tatsächlich Berechtigungen (→ Rollen und Teams).
Die drei Standardstufen
| Level | Wert | Reichweite |
|---|---|---|
| demo | 1 | Nur lesen — Übersicht, Infrastruktur, Service und Assets ansehen |
| staff | 5 | Bedienen — das Vorgenannte + Aktionen in Sicherheit und Backup, die meisten Schreibvorgänge |
| admin | 10 | Alles — das Vorgenannte + Verwaltung (Benutzer, Collectors, Richtlinie, API-Schlüssel) |
Der Bereich Entwicklung ist ausschließlich
super_admin(9) vorbehalten.
Wie es durchgesetzt wird
Berechtigungen werden auf zwei Ebenen verteidigt — niemals allein dadurch, dass die Oberfläche etwas ausblendet.
- Menüaufbau — Einträge, bei denen
min_req > user_levelgilt, werden in der Seitenleiste ausgeblendet. - Serverseitige Middleware — Routengruppen tragen
infr.level:N, sodass auch der direkte Aufruf per URL blockiert wird. Zum Beispiel/admin/*→ 10,/security/*→ 2,/backup/*→ 2.
Ihr Level (user_level) ≥ erforderliches Level der Seite (min_req)  →  erlauben
andernfalls                                                        →  403
Zusätzliche Bestätigung bei destruktiven Aktionen
Destruktive und sicherheitsrelevante Aktionen wie Sperren, Wiederherstellen oder Ändern von Regeln sind nicht nur an das Level gebunden, sondern werden zusätzlich vollständig im Audit-Protokoll (infr_audit_log) festgehalten (→ Audit-Protokoll).
Schloss-Abzeichen in diesem Handbuch
Diese Dokumentationsseite zeigt jeden Artikel für alle (die Dokumentation enthält weder Geheimnisse noch Live-Daten). Artikel zu Funktionen, die Sie mit Ihrem Level noch nicht öffnen können, tragen neben dem Titel lediglich ein Schloss-Abzeichen („Mitarbeitende und höher“, „Nur Administratoren“), das die für die tatsächliche Seite erforderliche Stufe angibt.
Verwandte Themen