Visión general: qué hace
El control de acceso en InfraGuard gira sobre un solo eje: el nivel (el entero user_level). Cada pantalla y cada función tienen un nivel requerido (min_req), y el acceso se concede cuando su nivel ≥ el nivel requerido.
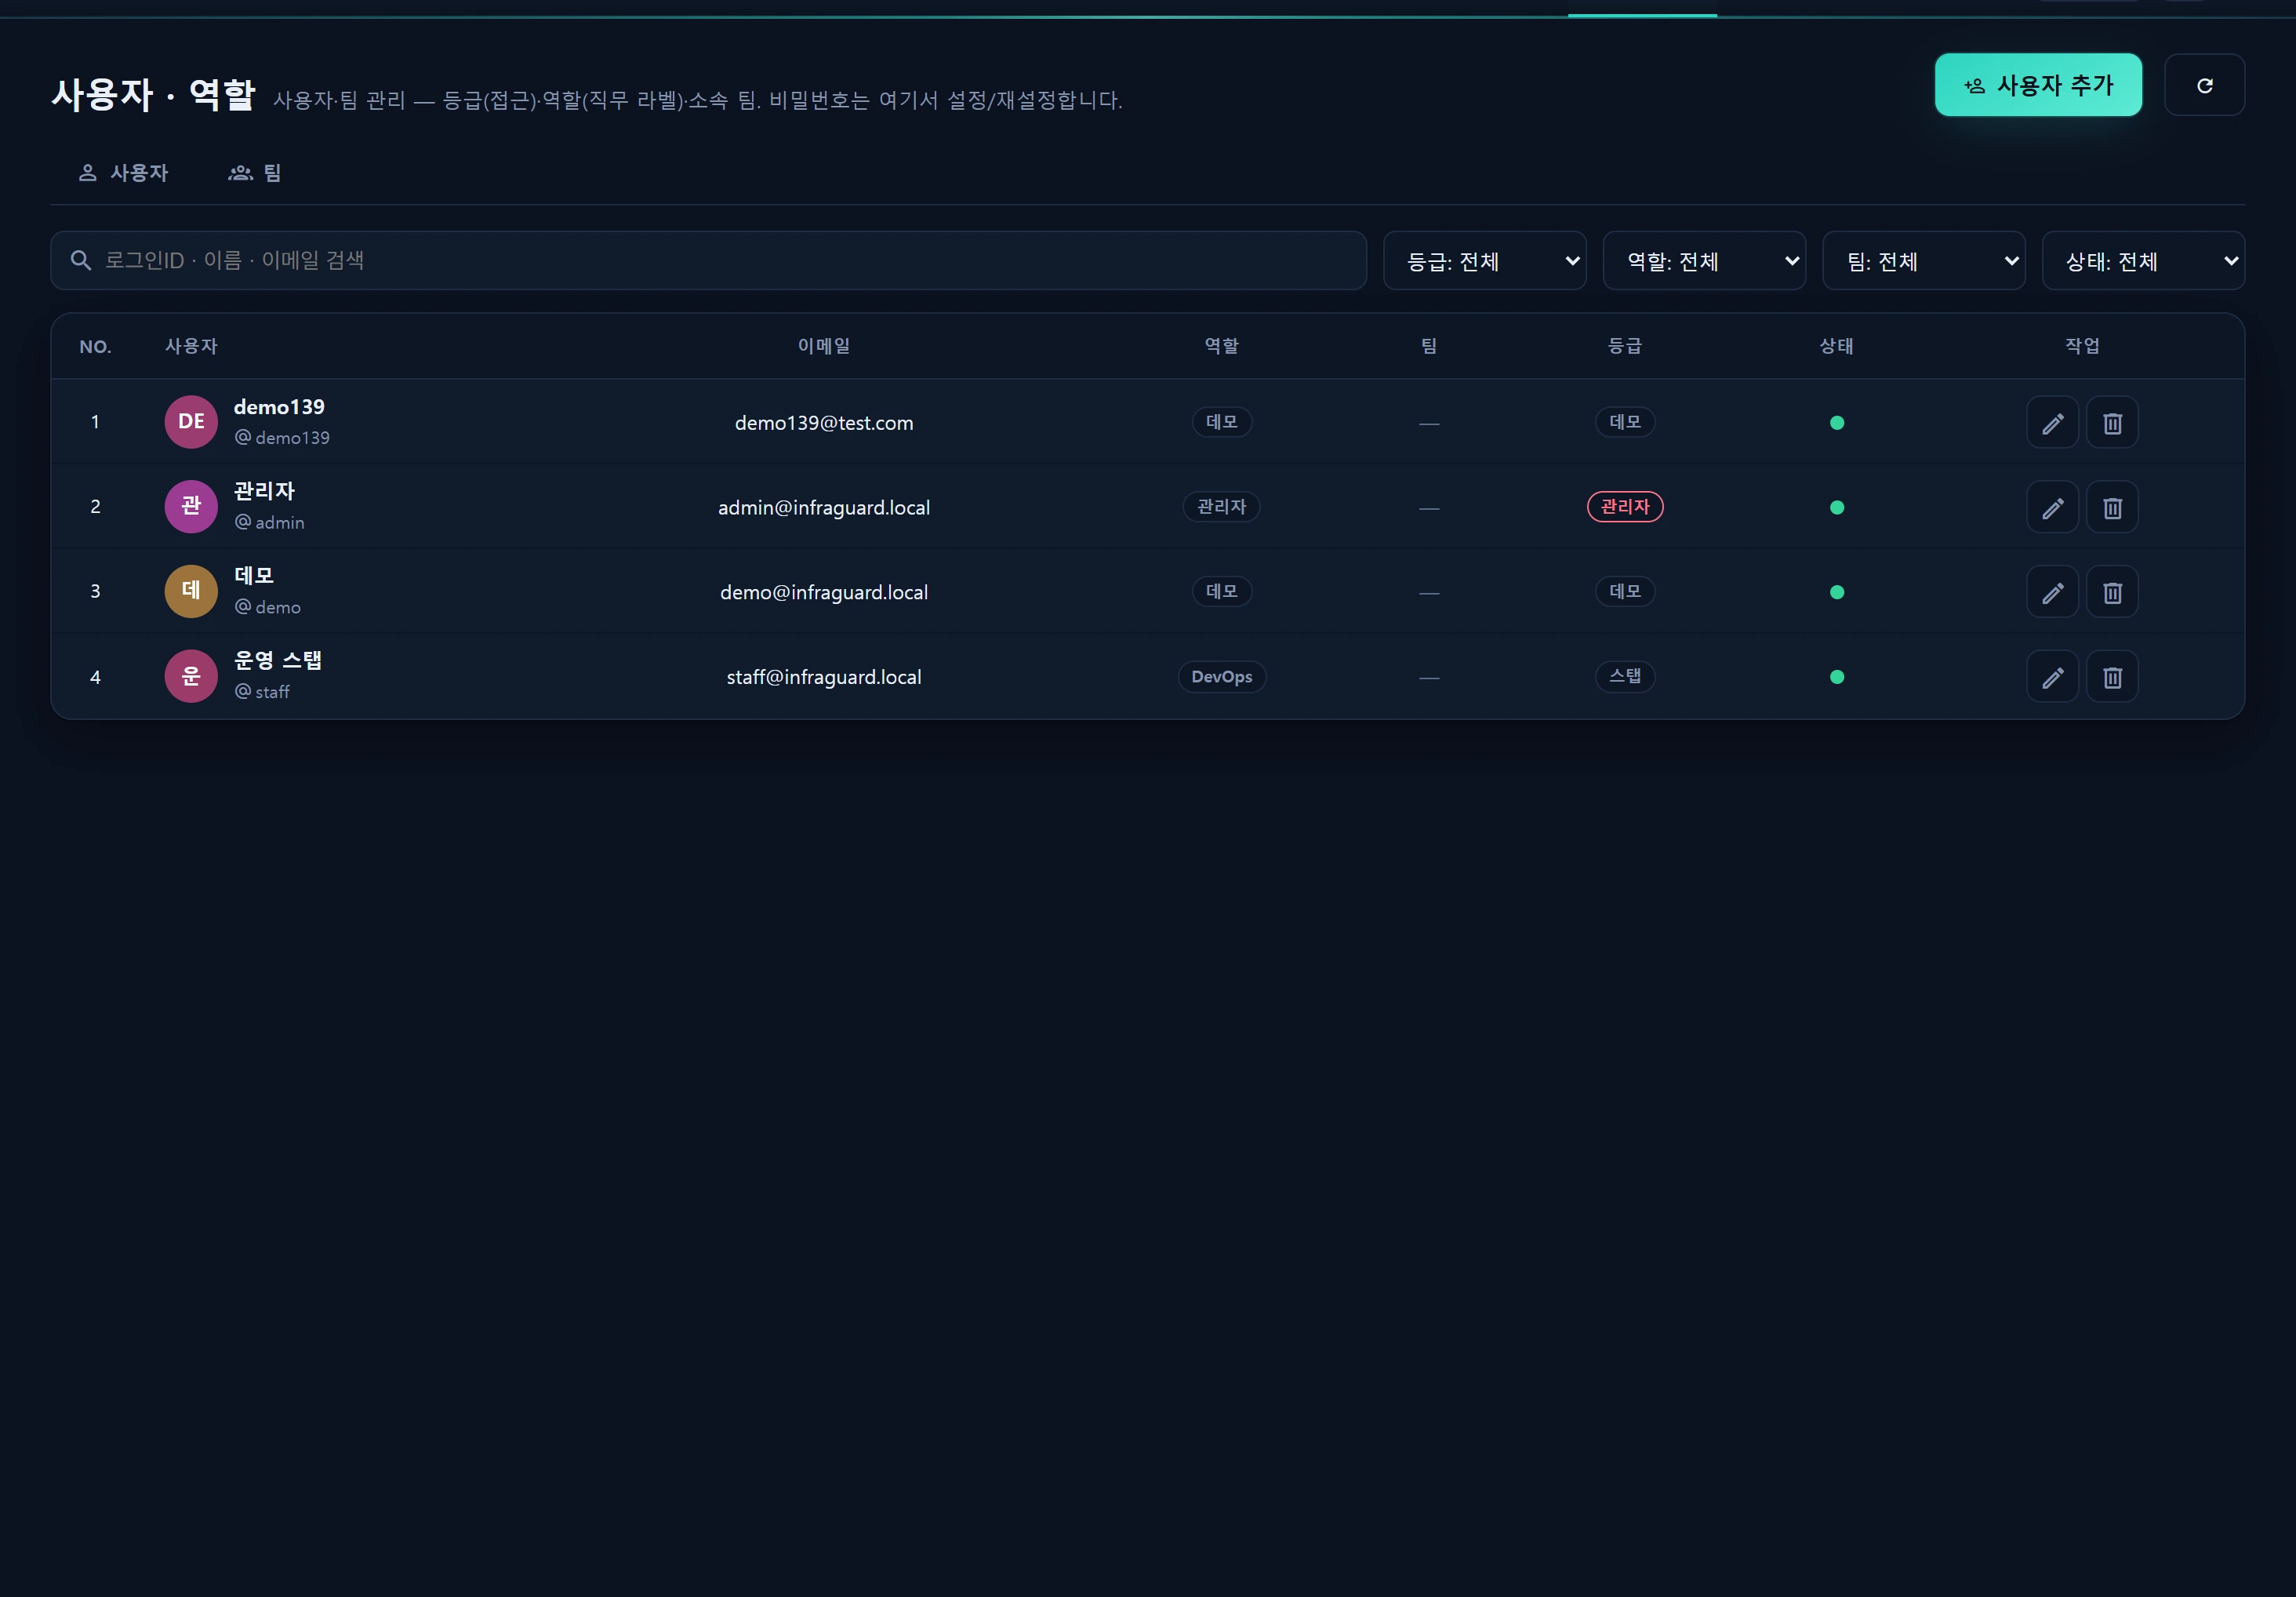
Los roles y los equipos son etiquetas informativas. Solo el nivel abre permisos de verdad (→ Roles y equipos).
Los tres niveles estándar
| Nivel | Valor | Alcance |
|---|---|---|
| demo | 1 | Solo lectura: ver Resumen, Infraestructura, Servicio y Activos |
| staff | 5 | Operar: lo anterior + acciones de Seguridad y Copias, y la mayoría de escrituras |
| admin | 10 | Todo: lo anterior + Administración (usuarios, recolectores, política, claves API) |
La sección de Desarrollo es solo para
super_admin(9).
Cómo se aplica
Los permisos se defienden en dos capas, nunca ocultando únicamente la interfaz.
- Renderizado del menú: los elementos con
min_req > user_levelquedan ocultos en la barra lateral. - Middleware del servidor: los grupos de rutas llevan
infr.level:N, de modo que también se bloquea el acceso directo por URL. Por ejemplo,/admin/*→ 10,/security/*→ 2,/backup/*→ 2.
su nivel (user_level) ≥ nivel requerido por la pantalla (min_req)  →  permitir
en caso contrario                                                  →  403
Confirmación adicional para acciones destructivas
Las acciones destructivas o de seguridad, como bloquear, restaurar o cambiar reglas, están limitadas por nivel y además se registran por completo en el registro de auditoría (infr_audit_log) (→ Registro de auditoría).
Insignias de candado en este manual
Este sitio de documentación muestra todos los artículos a todo el mundo (la documentación no contiene secretos ni datos en vivo). Los artículos sobre funciones que su nivel todavía no le permite abrir simplemente muestran una insignia de candado junto al título («Personal o superior», «Solo administradores») para indicar el nivel necesario para llegar a la pantalla real.
Relacionado