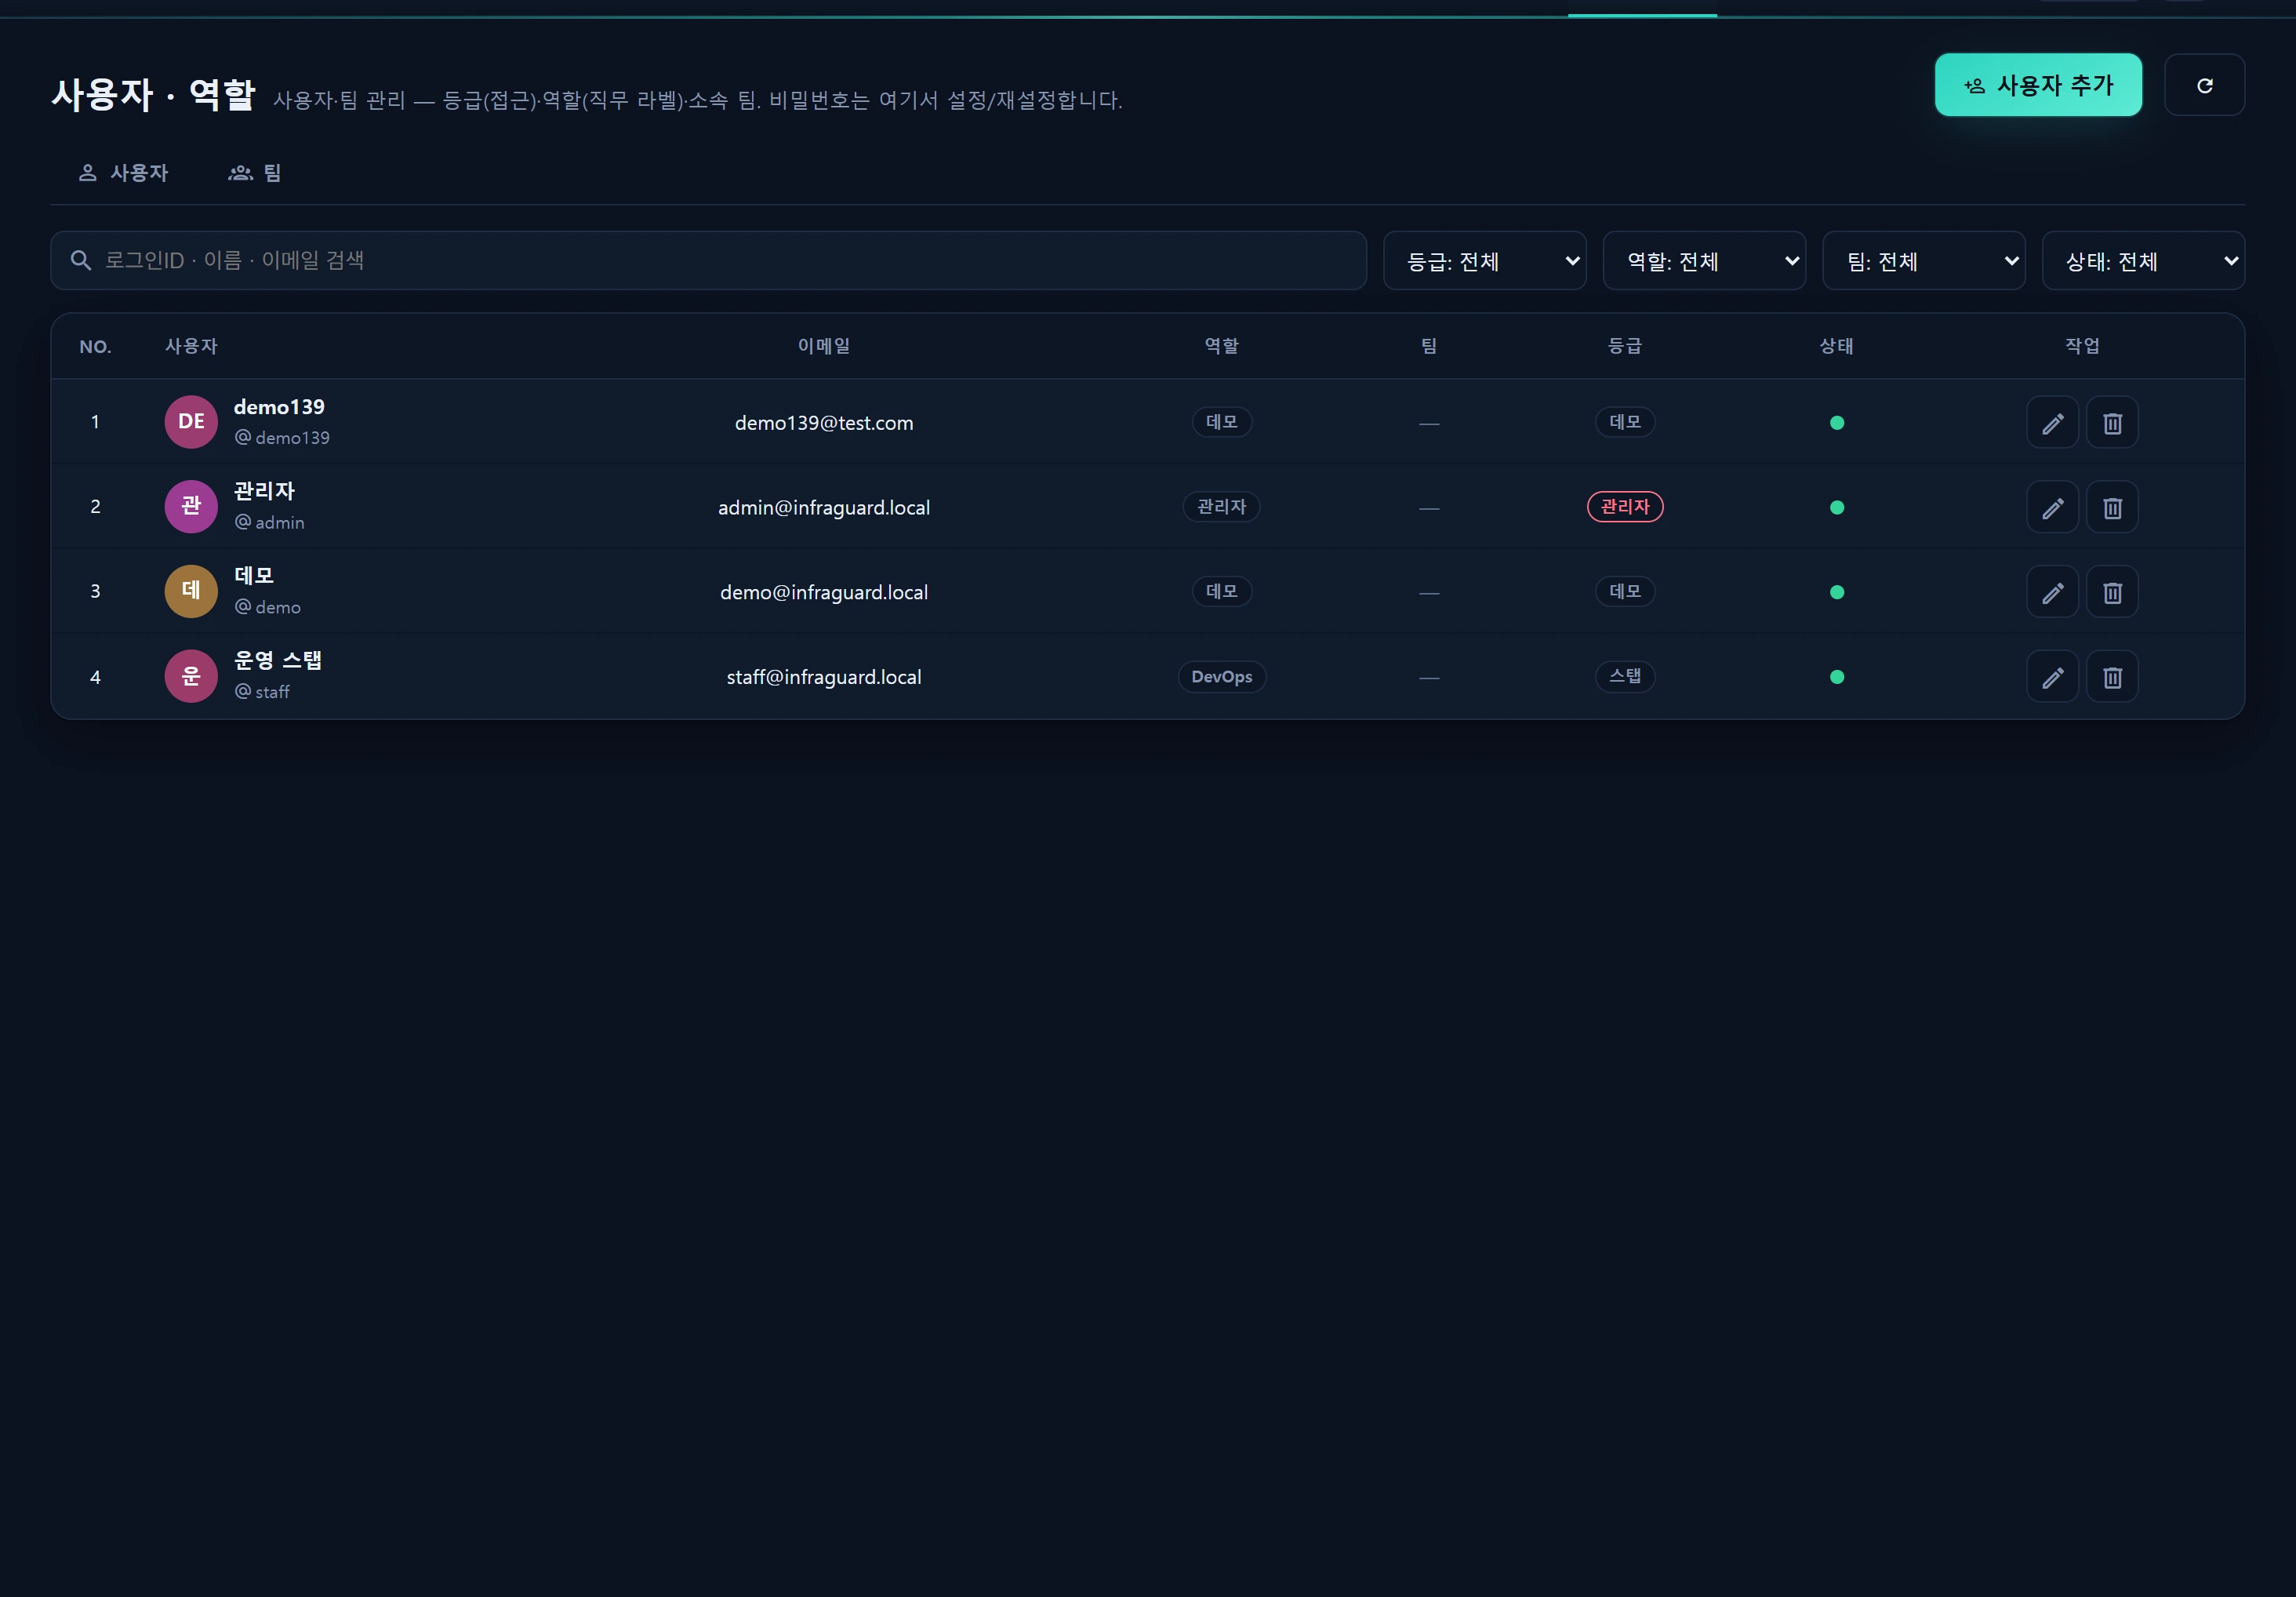
Обзор — что делает этот механизм
Управление доступом в InfraGuard держится на одной оси: уровне (целом числе user_level). У каждого экрана и каждой функции есть требуемый уровень (min_req), и доступ предоставляется, когда ваш уровень ≥ требуемого уровня.
Роли и команды — это информационные метки. Реальные права открывает только уровень (→ Роли и команды).
Три стандартных уровня
| Уровень | Значение | Охват |
|---|---|---|
| demo | 1 | Только чтение — просмотр разделов «Обзор», «Инфраструктура», «Сервисы», «Активы» |
| staff | 5 | Эксплуатация — всё вышеперечисленное + действия в разделах «Безопасность» и «Резервное копирование», большинство операций записи |
| admin | 10 | Всё — вышеперечисленное + «Администрирование» (пользователи, коллекторы, политика, API-ключи) |
Раздел «Разработка» доступен только уровню
super_admin(9).
Как это обеспечивается
Права защищены в два слоя — никогда только за счёт скрытия интерфейса.
- Отрисовка меню — пункты, для которых
min_req > user_level, скрываются из боковой панели. - Серверное промежуточное ПО — группы маршрутов помечены
infr.level:N, поэтому прямой переход по URL тоже блокируется. Например,/admin/*→ 10,/security/*→ 2,/backup/*→ 2.
ваш уровень (user_level) ≥ уровень, требуемый экраном (min_req)  →  разрешить
иначе                                                             →  403
Дополнительное подтверждение для разрушительных действий
Разрушительные действия и действия, связанные с безопасностью — блокировка, восстановление, изменение правил — не только ограничены уровнем, но и полностью фиксируются в журнале аудита (infr_audit_log) (→ Журнал аудита).
Значки замка в этом руководстве
Этот сайт документации показывает все статьи всем (документация не содержит ни секретов, ни живых данных). У статей о возможностях, которые вы пока не можете открыть на своём уровне, рядом с заголовком просто появляется значок замка («Сотрудники и выше», «Только для администраторов»), указывающий уровень, необходимый для перехода на настоящий экран.
Смежные темы